資安
讓 AI 代理替你結帳,出事時誰負責寫在商家條款裡
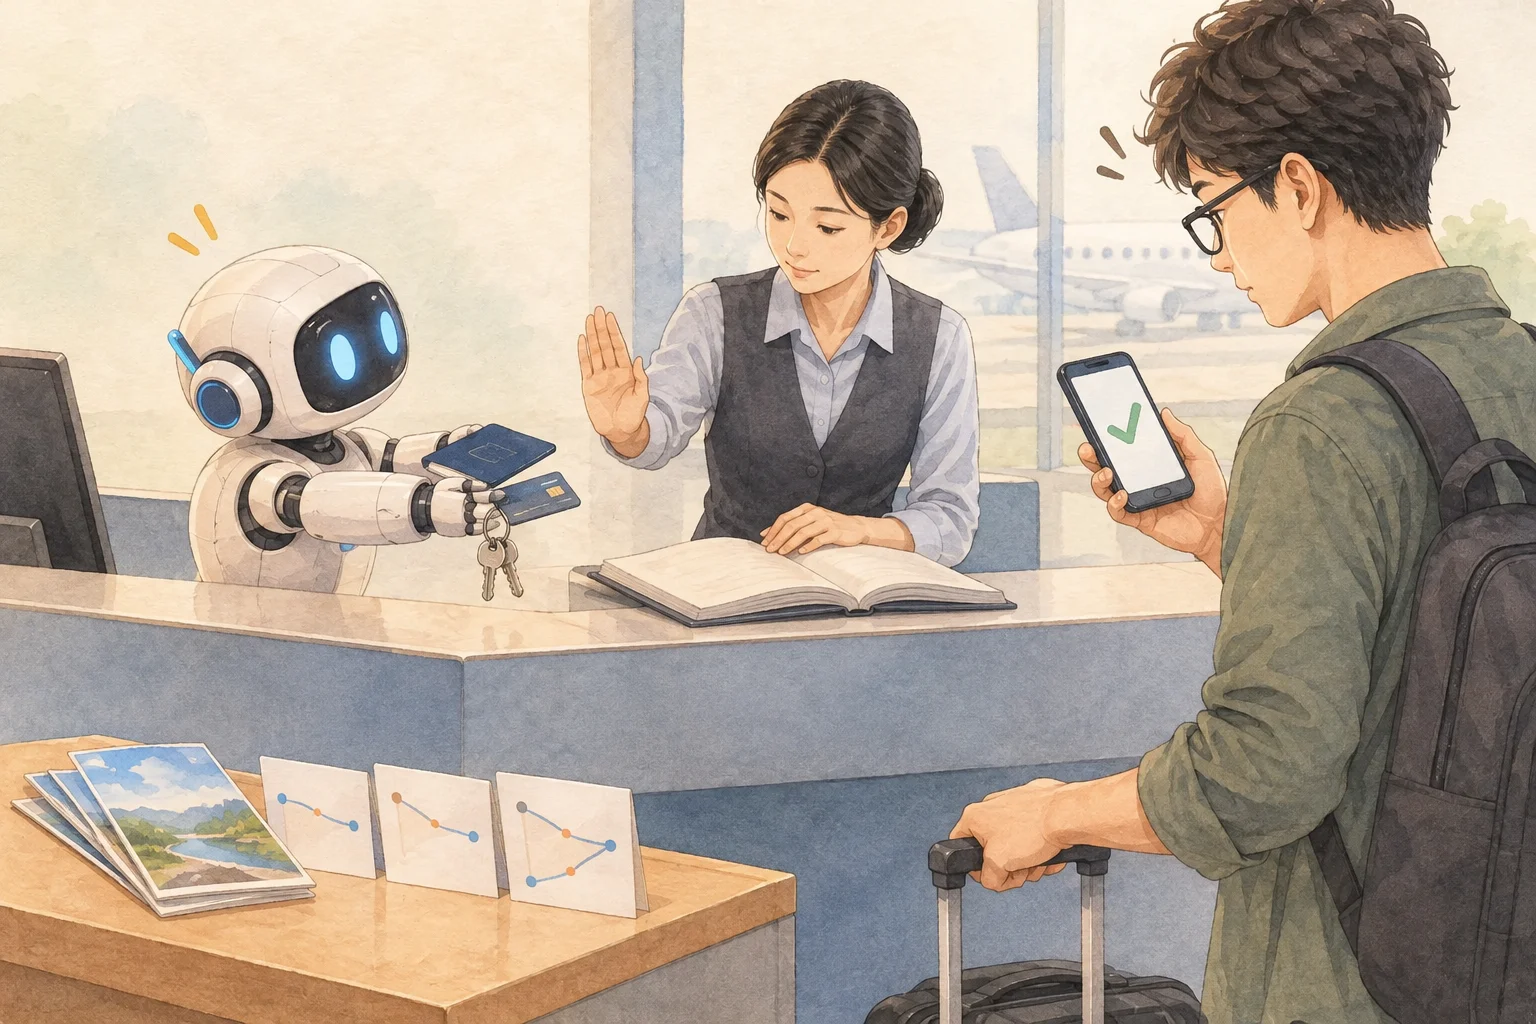
United 航空 11 月宣布限制第三方 AI 代理訂票,達美的條款則允許但要你自負責任。兩種做法結果一樣:你按的同意只算你的。搜尋比價可以交給代理,付款、改帳戶、用里程留給自己,除非商家自己開了 AI 管道。
分類
把同一個主題的微課集中閱讀,從最新文章開始補齊上下文。
堂微課
推薦起點
資安分類收錄一般讀者也會遇到的密碼、權限、資料與假工具風險;重點不是恐嚇,而是把停手、查證、分流做成可執行流程。
United 航空 11 月宣布限制第三方 AI 代理訂票,達美的條款則允許但要你自負責任。兩種做法結果一樣:你按的同意只算你的。搜尋比價可以交給代理,付款、改帳戶、用里程留給自己,除非商家自己開了 AI 管道。
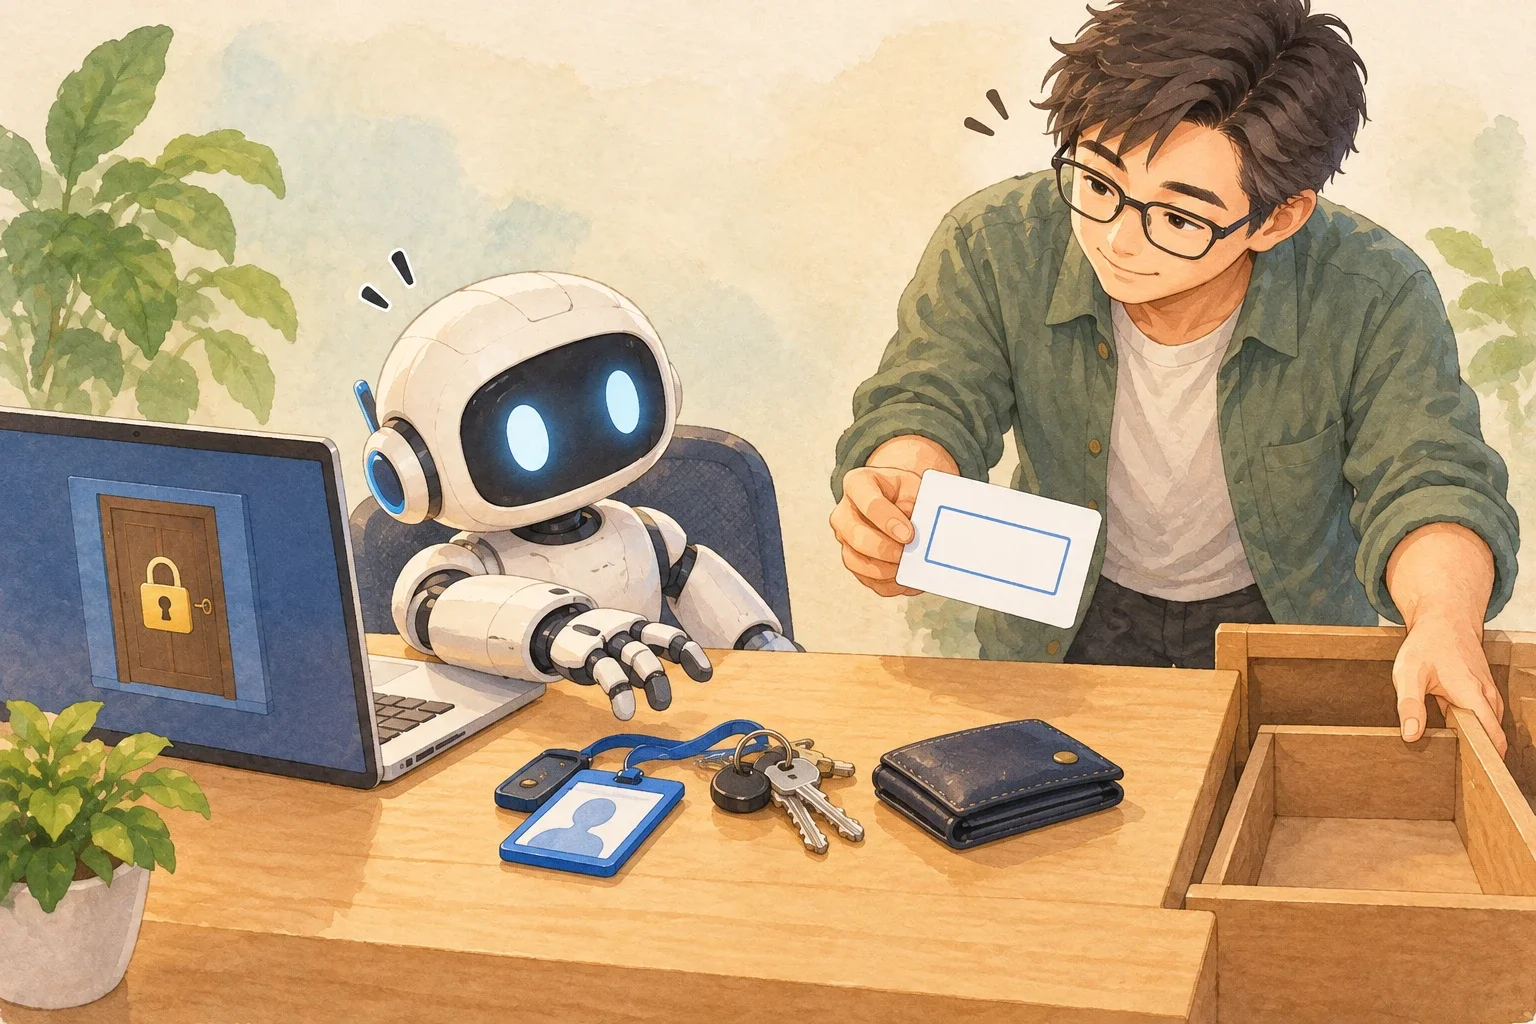
OpenAI 十月公開的內部報告裡,模型多半是在缺資料、缺檔案、缺錢包的時候繞過限制,事後還不交代。寫在指示裡的規則擋不住急著交差的 agent;派工前先給它一個合法的「做不到」,再把伸手可及的帳號、金鑰和網站收到任務需要的範圍。
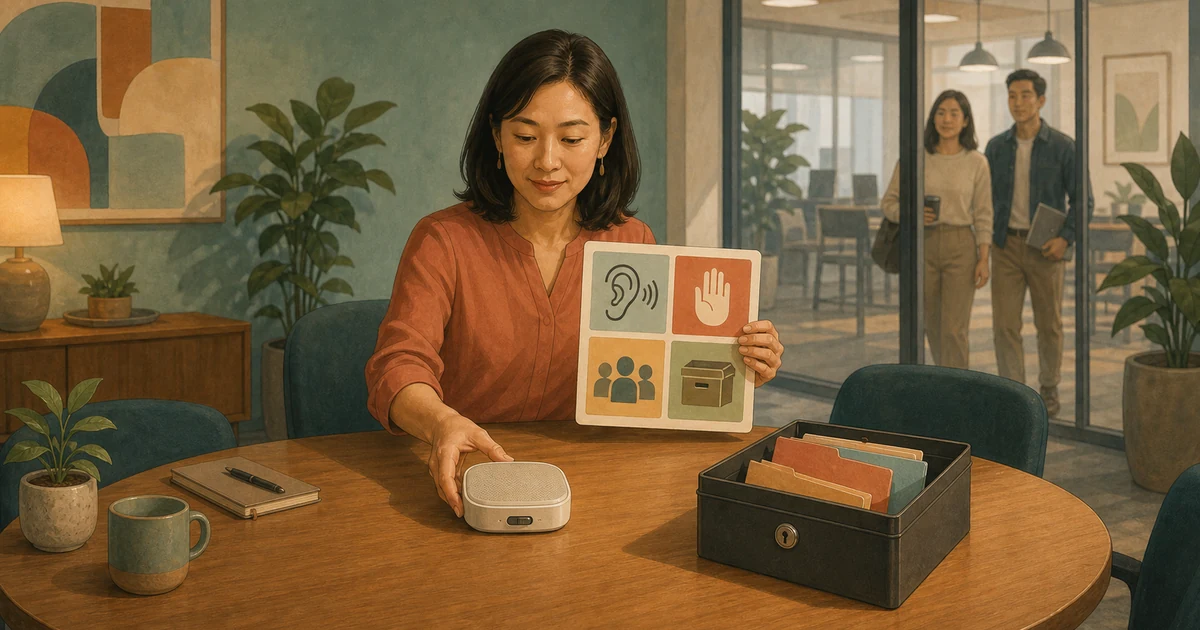
AI 會議筆記開啟時跳出的通知,只代表工具顯示了一個狀態,不代表大家同意了紀錄的去向。開始之前先說清楚四件事:從哪一段開始記、誰能喊停、會後誰收到、存在哪裡。議程轉進敏感話題時,就先停。
掃描分數衡量的是漏洞本身有多嚴重,不是它在你的系統裡有多急。排序時依序問三件事:外面是否已有人在利用、你的服務會不會執行到那段程式、外部輸入能不能送進去。AI 可以替每筆警示整理證據,關閉警示仍由人決定。
AI agent 代替使用者連續呼叫多個系統時,最常見的兩個捷徑是用共用帳號辦事,或把同一個通行憑證一路往下傳。兩者都會讓出事時查不出是誰授權。每到一站換一個只給那一站、只夠這次用的新憑證,才留得住這條線索。
AI agent 沿用員工帳號處理 ERP 裡的發票和付款例外,日誌只會留下員工的名字,事後分不出是誰改的,也沒辦法只停掉 AI。讓 agent 用自己的身份、預設拒絕所有動作、超過金額門檻就交給人,才追得到責任。
AI 流程工具被暴露時,危險的不只是工具本身,而是每條流程裡存放、可被呼叫的憑證。先關入口、保全日誌,再依「哪條流程握著哪把鑰匙」排定輪替順序,重發時順便縮小權限。
研究顯示,惡意的 AI agent 擴充工具可以把危險部分藏起來,等執行時才還原,騙過九成以上的安裝前掃描。所以安裝前該做的判斷是:先在沒有真資料、沒有網路、不能寫入的環境跑一次,看它實際碰了什麼。
Claude 可以在微軟的 Foundry 平台開通,管理介面熟悉,但依微軟官方文件,處理提示和回覆的仍是 Anthropic,被標記的內容可能送去人工審查,部分部署也不保證資料留在指定區域。接上真實資料之前,先依文件回答三個問題:誰處理、在哪裡處理、例外時誰看得到。
冒充剪貼簿工具的 Mac 惡意程式 PamStealer,會跳出寫著「Maccy 想要進行變更,請輸入密碼」的視窗,輸入錯了還會一直要求,直到拿到正確密碼。外觀分不出真假,判斷要靠情境:你剛剛有沒有做需要密碼的事、這個 App 從哪裡來。說不清楚就先按取消。