開発と技術
AI にデータの空欄を 0 として数えさせない
表計算の空欄は、まだ入力されていない、該当しない、取り込みに失敗した、のどれかかもしれず、0 と同じではない。AI に集計させる前に、各列の空欄を「0 と確認済み」「不明」「対象外」の三つに分け、割合を出すときは、どの分母を使い、欠けた値がいくつあるかを一緒に示す。


category
同じトピックのミニクラスをまとめて読み、最新記事から文脈を補えます。
lessons
おすすめの入口
開発ツールが強くなるほど、タスク分割、モバイル承認、コストルール、不確実性テスト、ロールバック設計が重要になります。
表計算の空欄は、まだ入力されていない、該当しない、取り込みに失敗した、のどれかかもしれず、0 と同じではない。AI に集計させる前に、各列の空欄を「0 と確認済み」「不明」「対象外」の三つに分け、割合を出すときは、どの分母を使い、欠けた値がいくつあるかを一緒に示す。
Google の AlphaEvolve のようなツールは、大量のコードの版を自動で作り、最も点数の高いものを選ぶ。見ているのは評価プログラムが測れるものだけで、測られていない条件は犠牲になりうる。任せる前に、基準、点数、破ってはいけない制約、停止条件、承認する人を書き出しておく。
AI によってコードの第一版を書くのは安くなったが、それをレビューし、半年後に保守するコストは下がっていない。第一版は試し見積もりとして使い、AI との対話記録を見ずに説明できる人と、保守を引き受ける人がいてから取り込む。
サイトの内容を取りに来る AI クローラーには、検索のために索引を作るもの、利用者のためにその場でページを読むもの、モデルの学習に使うものがある。サイトとやり取りするものがまるで違うので、「AI を止めるか」というスイッチ一つでは決めない。用途ごとに初期ルールを決め、最も守るべきページを選び出す。
Cursor の iPhone アプリでは、スマホから AI のコーディングエージェントを動かし、変更の差分を見て、エージェントが終わればそのままマージもできる。スマホは作業を始めたり進み具合を追ったりするのに向いているが、小さな画面と細切れの時間でマージを押すのを、その場の自制心だけに頼るべきではない。「どの変更はマージできないか」を先にリポジトリの保護規則に書いておく。
競合分析ツールの Klue が侵入され、攻撃者は顧客が Salesforce につなぐための認可トークンを奪い、CRM のデータを直接照会して持ち出した。提供元の脆弱性はこちらでは直せない。制御できるのは三つだ。どれだけの読み取り権限を渡したか、異常な照会が見えるか、問題が起きたときどれだけ早く取り消せるか。
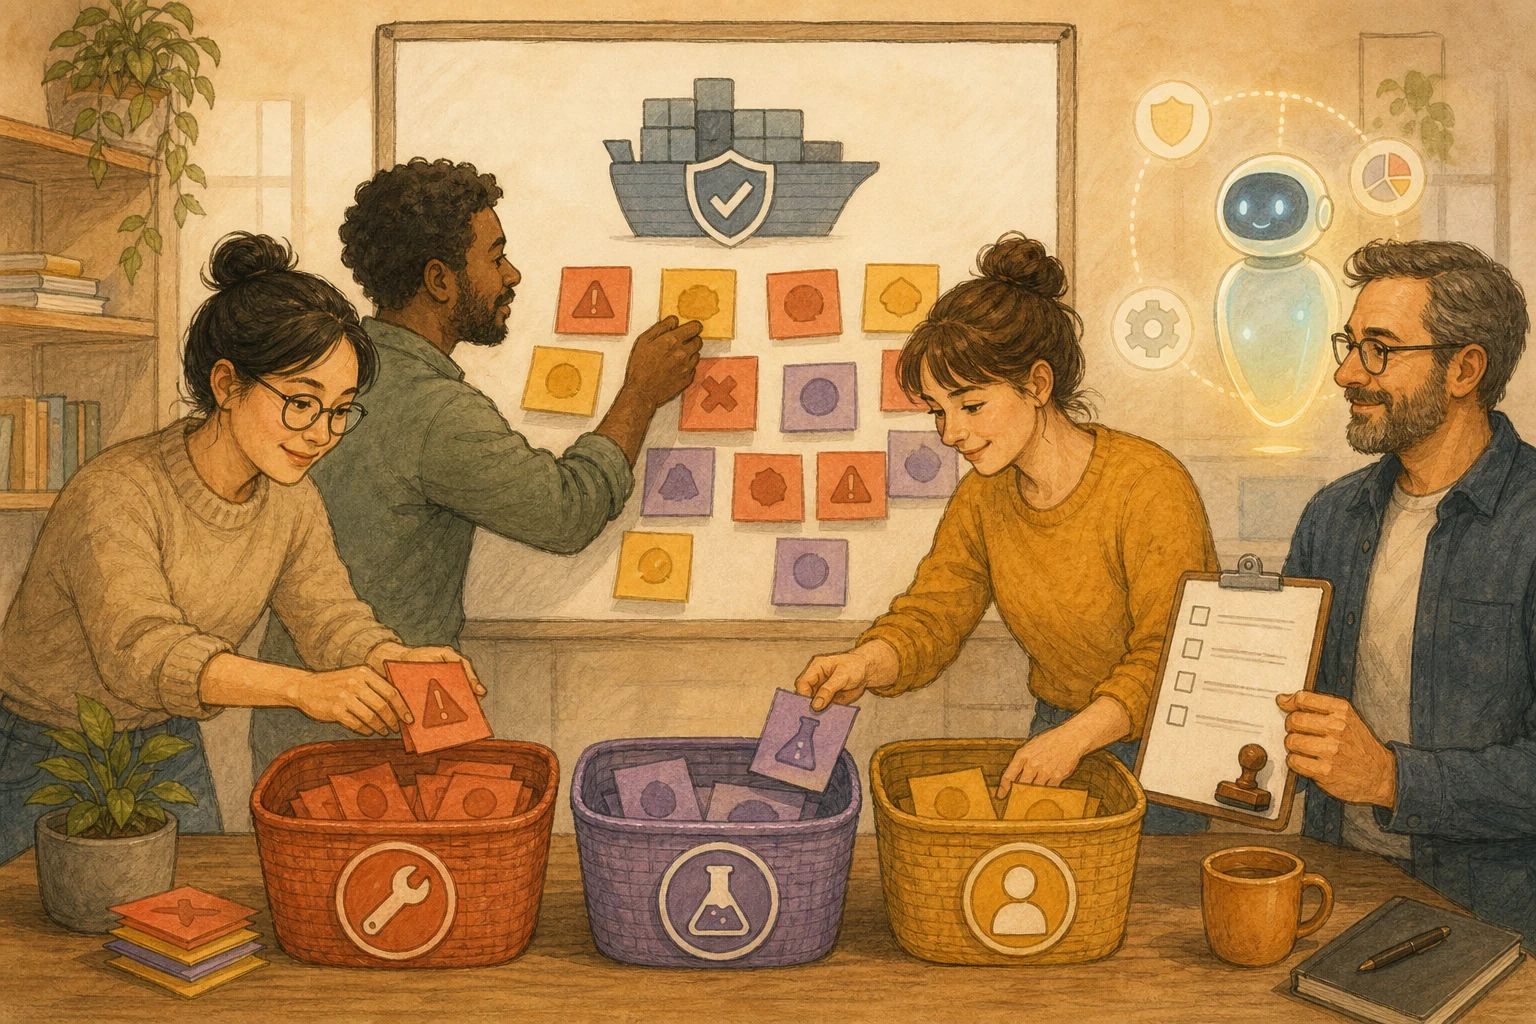
オープンソースのツール DockSec は、複数の Docker のスキャナーを組み合わせ、AI で警告を説明し、直し方を提案する。その自動修正が行うのは Dockerfile の機械的な修正だけで、ベースイメージの版を選んだり、秘密情報を動かしたり、デプロイの設定ファイルを書き換えたりはしない。この線はチームでもそのまま使える。AI モードを使う前には、何がモデルに送られるのかも知っておく。
ログのよしあしは、何行書いたかではなく、ログだけで、いつ、どこで、何が起き、そのときどんなデータを扱っていたかに答えられるかで決まる。前回の障害を一度再生すれば、何が足りないかがわかる。Python に組み込みの logging でほとんどできる。Loguru に替えると主に設定の手間が省けるが、既定でエラーの記録に変数の値を書き込む点に気をつける。
GitHub Copilot は 2026 年 6 月から使った分だけの課金になった。コードの自動補完はこれまでどおり無料で、お金がかかるのは対話と長時間のエージェント作業だ。しかも枠を使い切っても、安いモデルに自動で切り替わらなくなった。チームは二つを前もって決めておく。枠を使い切ったら止めるか払い続けるか、どの作業にいちばん高いモードを使わせるか。
coding agent は issue から pull request まで進められるようになり、承認まで AI に任せられるようになった。人が判断できる位置は前に移る。渡す前に、単独でレビューできる最初の diff を書き出せるか。書けないタスクは、agent に調査だけを任せる。
「これは偽」と何度も書いた文書でモデルを微調整しても、モデルはその偽の主張を事実として覚えうる、という研究がある。比較的正しく学べたのは、「彼は勝っていない」のように否定を文そのものに入れたときだけだ。誤ったデータを本当だと思わせないには、真偽の状態をシステムが読める欄に置くか、書き換えるか、取り除く。横の一言の警告に頼らない。