2026 年 5 月、Google は Gemini Spark を発表した。クラウド上で 24 時間動く個人向けの AI アシスタントで、Gmail、ドキュメント、スライドなどの Google のサービスにつながり、ノートパソコンを閉じても、スマートフォンをロックしても働き続ける。毎月クレジットカードの明細を調べて新しいサブスクリプションの料金を見つけたり、会議の記録をまとめて文書を作り、フォローアップのメールを下書きしたりできる。
Google の公式発表によれば、Spark は、お金を使う、メールを送るといった「危険度の高い操作」の前に、まず利用者に確認するよう設計されている。よい既定だが、それは提供元から見た危険度だ。あなたにとっては、クラウドのフォルダを消す、文書を社外の人と共有する、会議の招待を承諾することも同じくらい取り返しがつかないかもしれないのに、そのリストに入っているとは限らない。
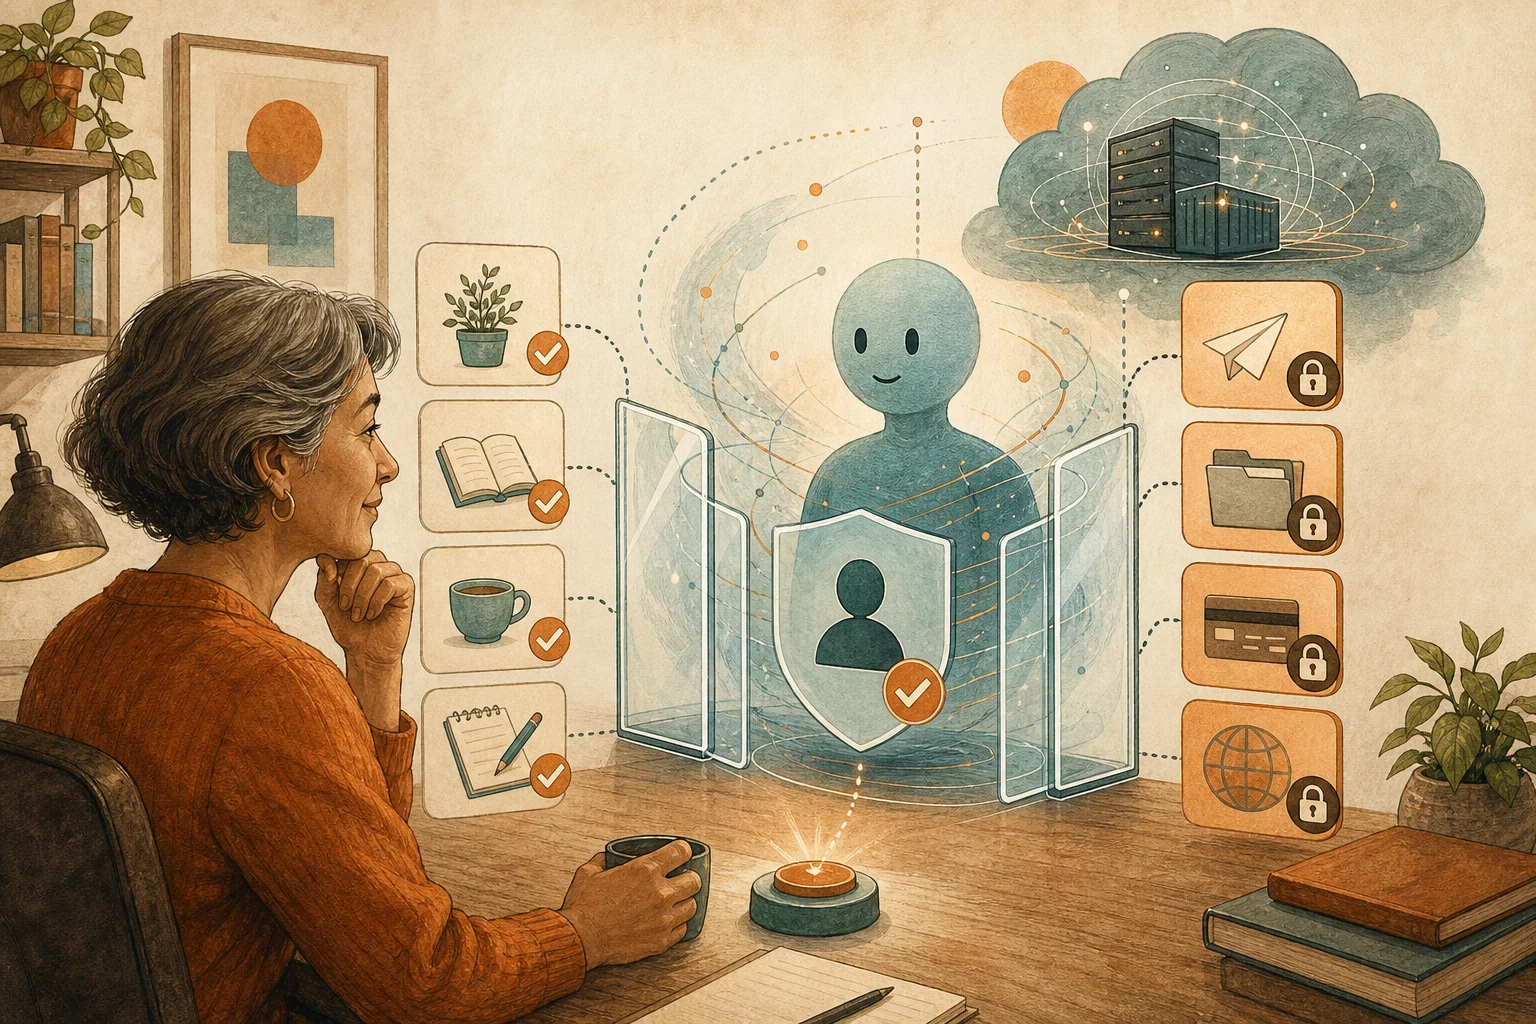
だから常駐型のアシスタントを主要アカウントにつなぐ前に、自分の停止リストを書いておく。読むだけのこと、下書きだけのこと、必ずあなたの同意を待つこと。提供元の既定だけに頼らない。
整理がうまくても、操作を任せてよいとは限らない
TechCrunch の記者は先行利用の中で、Spark にいくつかのことをさせた。ドラッグストアの割引探し、日帰り旅行の持ち物リスト、毎週のニュースレターのまとめだ。おおむね役に立ったが、小さな誤りもあった。勧めたクーポンコードは実は無効だったのに、条件はすべて満たしていると言った。五本の記事を頼んだら四本しか返ってこなかった。
こうした誤りも「整理と提案」の中なら、ひと目で気づいて直せる。同じ誤りの率が「送る」「消す」「払う」の中にあれば、事故になる。整理がうまいことは、そのまま操作を任せてよいということではない。二つに求められる信頼の水準はまったく違う。
セキュリティのリスクを整理する国際的なコミュニティ OWASP は、この種のリスクを「過剰な代理権限」と呼び、三つの原因を挙げている。AI が使わない機能を持つこと、必要以上の権限を持つこと、影響の大きい操作が独立した確認なしに実行されることだ。常駐型のアシスタントは、いちばん大事なアカウントにつながり、あなたがいないときに動くので、三つすべてに当てはまりやすい。
すべての操作を三つの欄に入れる
触らせるつもりのアカウントを一つずつ挙げ、それぞれの操作を三つの欄に入れる。
読むだけ: メール、カレンダー、文書を読み、要約、リマインダー、やることリストをまとめる。この欄でも範囲をはっきり書く。たとえば受信箱全体ではなく、特定のラベルのメールだけを読む、といった具合だ。
下書きだけ: 返信の下書き、会議招待の下書き、文書の修正案。出力は下書きフォルダか確認待ちの一覧にとどめ、直接は送らない。
必ずあなたの同意を待つ: 人へのメールや返信の送信、会議招待の承諾や送信、ファイルの削除や移動、共有権限の変更、支払いやサービスの解約、公開の投稿。提供元が既定で確認する操作を書き写し、さらに自分の流れの中で間違えたら取り消せない操作を加える。
会議の招待を送るかどうかを人が決めるべき理由は、AI が共通の空き時間を見つけた後、招待を送るかどうかは人が決めるを参考にしてほしい。
最初の一週間は前の二つの欄だけを開ける
三つの欄の権限を一度に開けないこと。最初の一週間は読むことと下書きだけをさせ、三つのことを見る。与えた制限を取り違えないか、重要でないことを緊急と判断しないか、古い文脈を新しい作業に混ぜないか。
この一週間の誤りは、すべて下書きの段階で止められる。どこで間違えやすいかがわかってから、三つめの欄のどの操作を「あなたが見てから送る」に変えられるかを決める。最初から全部を渡さない。
止める一覧は、見えないことまでは管理できない
停止リストが扱えるのは、見えている操作だけだ。常駐型のアシスタントはあなたがいないときに動くので、あとから何をしたかを確かめられる必要がある。下書きのたび、あなたが承認した操作のたびに、時刻、根拠にしたデータ、結果を残す。記録を確かめられないツールは、主要アカウントにつなぐのに向かない。
また、それが止まったときにあなたの仕事も止まるかどうかは、前もって考えておくべき別の問題だ。AI が止まったとき、仕事が止まる長さは自分の備えで決まるを参考にしてほしい。
AI 整理カード
常駐型の AI アシスタントを主要アカウントにつなぐ予定なので、先にその停止リストを書いておきたい。
判断方法はこの記事による:https://boosterminiclass.com/ja/posts/always-on-ai-assistants-need-permission-boundaries/
記事の見方はこうだ。常駐型のアシスタントは私がいないときにも動く。提供元は危険度の高い操作の前には確認すると言うが、その範囲を決めているのは提供元だ。主要アカウントにつなぐ前に、私自身がすべての操作を、読むだけ、下書きだけ、必ず私の同意を待つ、の三つの欄に分け、最初の一週間は前の二つの欄だけを開ける。

まず私に聞いてほしい。どのアカウントにつなぐか、いちばん手伝ってほしい三つのことは何か。
そのうえで:
1. それぞれのアカウントでありうる操作を一つずつ挙げ、「読むだけ」「下書きだけ」「必ず私の同意を待つ」に分け、それぞれ理由を書く;
2. 送信、削除、共有権限、支払い、招待の承諾など、間違えたら取り消せない操作に印を付ける;
3. 最初の一週間の試用範囲を提案する。どの読み取りと下書きの権限だけを開けるか、どんな種類の誤りを見るか、どう記録するか;
4. 活動記録を確認できるか、権限をいつでも取り消せるかなど、ツールの設定で確かめるべき項目を挙げる。
私の代わりに権限を開けたり、アカウントをつないだりしないこと。リストと提案だけを出すこと。
参考資料
- Google 公式ブログ:The Gemini app becomes more agentic, delivering proactive, 24/7 help — https://blog.google/innovation-and-ai/products/gemini-app/next-evolution-gemini-app/(2026-05-19)
- TechCrunch:I put Google’s 24/7 AI assistant Gemini Spark to work, and it’s actually pretty useful — https://techcrunch.com/2026/05/30/i-put-googles-24-7-ai-assistant-gemini-spark-to-work-and-its-actually-pretty-useful/(2026-05-30)
- OWASP Gen AI Security Project:LLM06:2025 Excessive Agency — https://genai.owasp.org/llmrisk/llm062025-excessive-agency/ [accessed: 2026-10-11]