セキュリティ企業 Varonis の研究チームが、SearchLeak という攻撃の実演を公開した。対象は Microsoft 365 Copilot の企業向け検索だ。攻撃者はマイクロソフトのドメインを指す検索リンクを作り、検索の文字列に指示を隠す。被害者が一度押すだけで、Copilot はその指示をプロンプトとして扱い、被害者のメールボックスを検索し、見つけた内容を回答の中の画像の URL に詰め込む。ブラウザーは回答を表示し終える前にその画像を読み込み、データは許可された Bing のドメインを経由して攻撃者のサーバーに届く。
研究者によれば、持ち出されうるのは、メールの件名と本文(ログイン用のワンタイムの認証コードを含む)、カレンダーと会議の詳細、企業のクラウドストレージで索引付けされたファイルだ。マイクロソフトはこの脆弱性を CVE-2026-42824 とし、深刻度を「重大」として修正した。
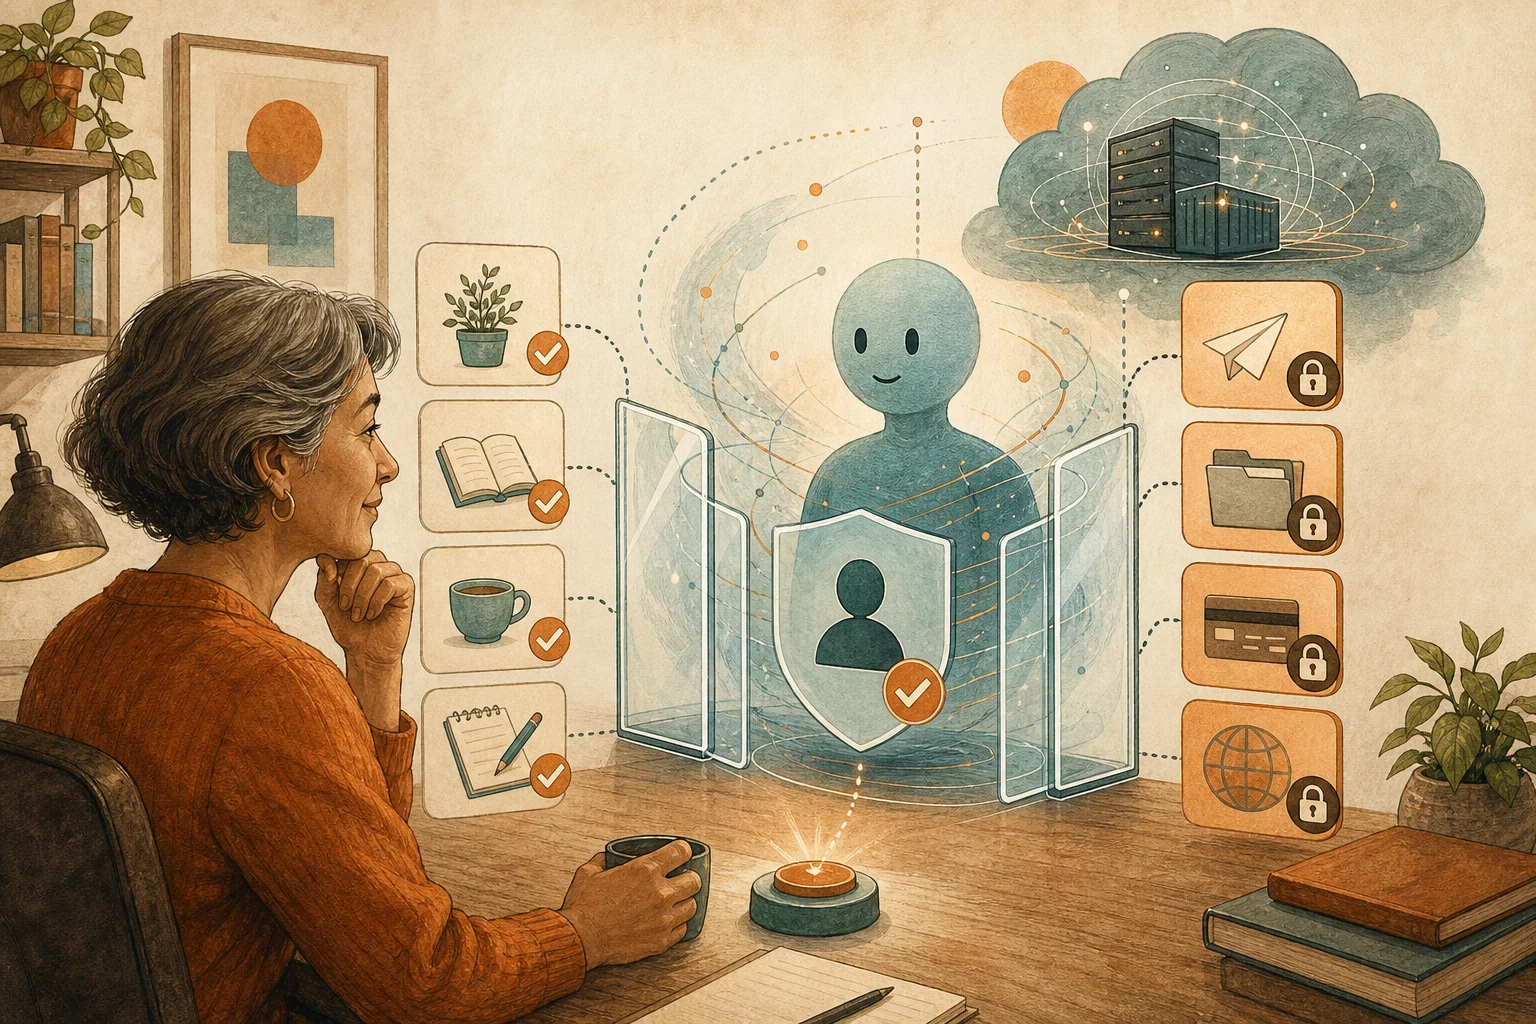
脆弱性は直ったが、明らかになった問題は残っている。仕事用の AI は利用者のアカウントで動くので、利用者が読めるものはすべて読める。だから仕事用の AI 検索を入れる前に、人には見えても AI の検索範囲に入れるべきでないものを決めておく。
違いは権限ではなく判断にある
人はパスワード再設定のメールを見れば、機密だとわかり、人に転送したりしない。AI はそれをただの文章として扱い、指示されれば要約し、言い換え、URL にまで入れてしまう。違いは権限ではなく、判断にある。
「怪しいリンクを押さないよう社員に教える」だけでは足りないのも、そのためだ。SearchLeak のリンクはマイクロソフト自身のドメインを指し、まったく普通に見えた。操られたのは、AI がデータを読み、整理し、回答を作る部分だ。データの流出には三つの条件が同時に要る。AI が機密を見られること、信頼できない内容を読むこと、外に何かを送る手段があることだ。この事例は三つともそろっていた。ChatGPT の Lockdown Mode はデータの出口を閉じる。それでも AI はだまされうるも参考になる。
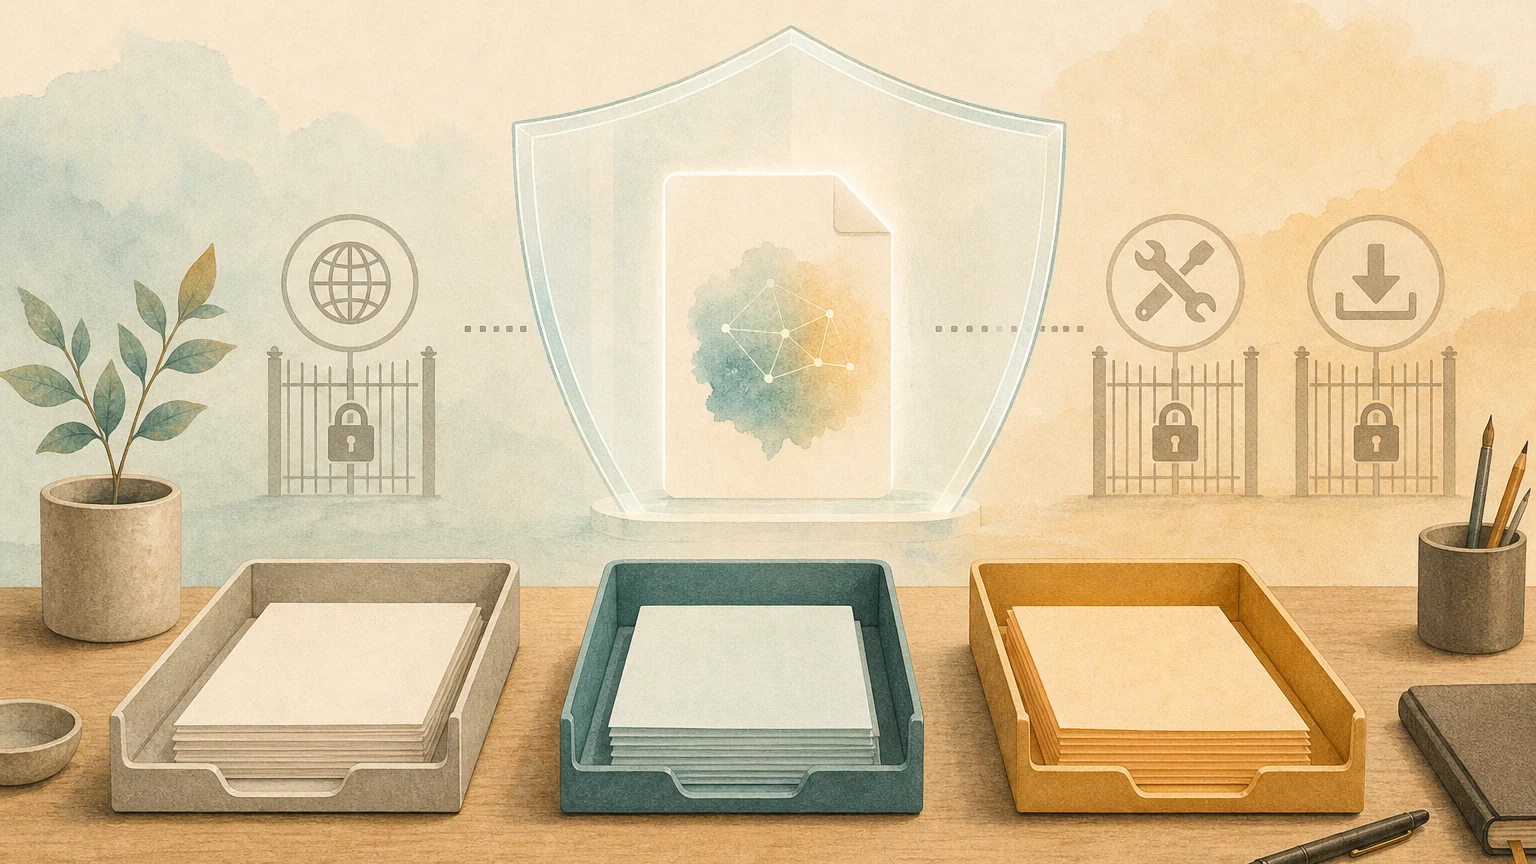
データを三段に分け、AI が触れてよいものを決める
一般的な業務データ: 公開されている文書、会議の議題、普段のプロジェクトの状況。AI に検索や要約をさせてよいが、出どころを示させる。
社内の機密データ: 顧客の名簿、見積もり、契約書の下書き、社内の財務、社員のデータ。社内で探すのを AI に手伝わせてもよいが、読める範囲を絞り、検索の記録を残し、不要な外部への接続を切る。
リスクの高いデータ: ワンタイムの認証コード、パスワード再設定のメール、鍵、未公表の取引や法務の情報。この段は出どころで切り離す。AI が索引しないメールボックスやフォルダーに置く、あるいは規則でこの種のメールを検索の範囲から外す。
三段に分けたら、もう一つ確かめる。AI の回答が外部の画像、リンク、フォームを読み込めるか。読み込めるなら、回答そのものが出口になりうる。これはたいてい Microsoft 365 を管理している人が、関連する設定と許可したドメインを確かめる必要がある。
まず棚卸しをし、それから広げる
次のような状況なら、仕事用の AI 検索を使う人を急いで増やさないこと。AI が実際に何を読めるのかを誰もはっきり言えない。リスクの高いメールと普通のメールが同じメールボックスに混ざっている。AI の検索の異常な記録を確かめる担当がいない。
まず一つの部署、一般的な業務データから始め、異常な検索や外部への要求を定期的に確かめる担当を一人決め、境界が効いているとわかってから広げる。
ここで扱うのは範囲であって、脆弱性ではない
この記事が扱うのはデータの範囲だ。個々の脆弱性の修正は提供元しだいで、こちらが制御できるのは、AI がどれだけ読めるか、回答がどこにつながれるかだ。範囲をうまく引いても、新しい攻撃の手口は出てくるので、監視は省けない。
クラウドの基盤で自分たちでモデルを配置しているなら、誰がどこでデータを処理するかは別の問いになる。Microsoft Foundry で Claude を有効にしても、データの処理者は Anthropic のままも参考になる。
AI 整理カード
仕事用の AI に会社のメールボックスや文書を検索させる予定(またはすでにさせている)。どのデータを検索の範囲に入れるべきでないかを先に確かめたい。
判断方法はこの記事による:https://boosterminiclass.com/ja/posts/copilot-searchleak-data-boundary-checklist/
記事の見方はこうだ。仕事用の AI は利用者のアカウントで動くので、利用者が読めるものはすべて読める。外部の内容に誘導されて、データを回答に詰めて外に送ることもありうる。だから人には見えても AI の検索範囲に入れるべきでないものを先に決め、AI の回答が外部の資源を読み込めるかを確かめる。

まず私に聞いてほしい。どの仕事用の AI ツールを使っているか、どのメールボックスと文書の保管場所につないでいるか、いま誰が設定を管理しているか。
そのうえで:
1. 「一般的な業務データ」「社内の機密データ」「リスクの高いデータ」の三段で、私たちが持っていそうなデータの種類を挙げ、段ごとの扱い方を提案する;
2. 認証コード、パスワード再設定のメール、鍵など、出どころで AI の検索から外すべきデータと、外す方法を挙げる;
3. 管理者が確かめるべき設定を挙げる。AI の回答が外部の画像やリンクを読み込めるか、どのドメインを許可しているか、検索の記録はどこにあるか;
4. 試す範囲と、異常な記録を確かめる担当を一人提案し、広げる前に確かめる条件を書く。
わからない設定はすべて「管理者の確認が必要」とし、推測しないこと。
参考資料
- Varonis Threat Labs:SearchLeak: How We Turned M365 Copilot Into a One-Click Data Exfiltration Weapon — https://www.varonis.com/blog/searchleak [accessed: 2026-10-11]
- Microsoft Security Response Center(公式):CVE-2026-42824 — https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-42824 [accessed: 2026-10-11]
- Mashable:This Copilot vulnerability could expose emails, 2FA codes, and other sensitive data — https://mashable.com/tech/searchleak-microsoft-copilot-ai-assistant-vulnerability-report [accessed: 2026-10-11]