セキュリティ
脆弱性の優先順位は点数だけで決めず、まず実行経路と外部からの入力を調べる
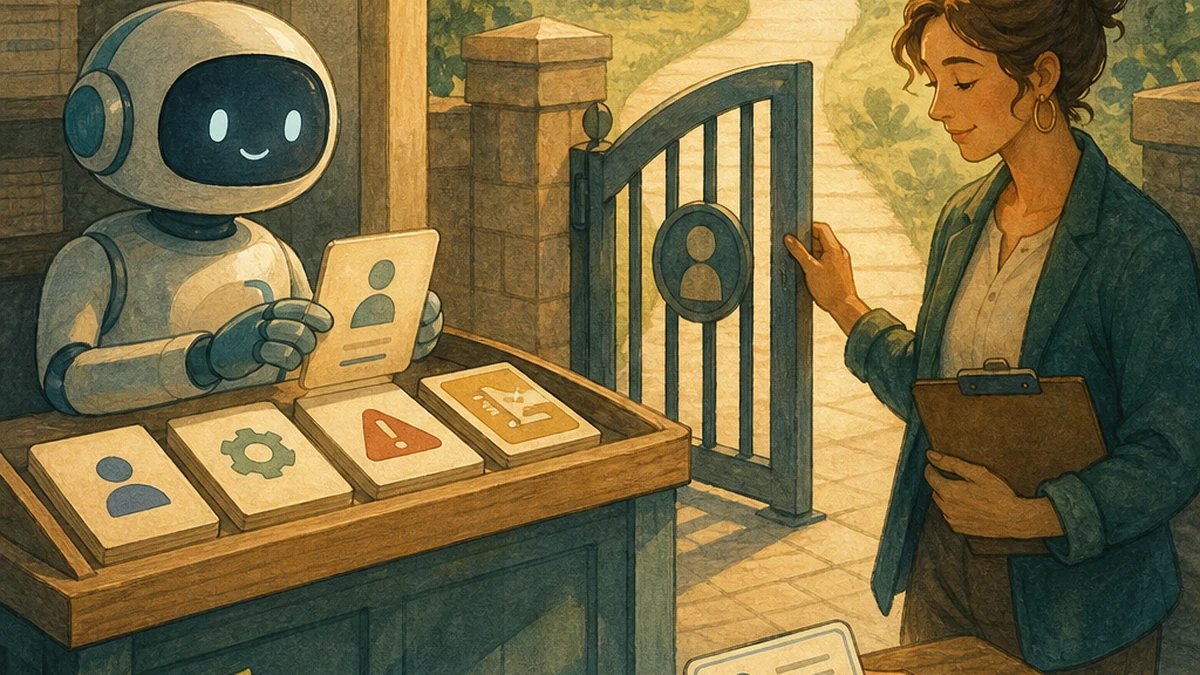
スキャンの点数が測っているのは脆弱性そのものの深刻さで、自分のシステムでの緊急度ではない。順位を決めるときは、外ですでに悪用されているか、自分のサービスがそのコードを実行するか、外部からの入力がそこに届くかを順に問う。AI は警告ごとに証拠をまとめられるが、警告を閉じるのは人が決める。
tag
同じトピックのミニクラスをまとめて読み、最新記事から文脈を補えます。
lessons
タグ導読
このタグは同じ細かな主題のミニクラスを集めています。まず最新の記事を読み、カテゴリーと関連リンクで文脈を補えます。
スキャンの点数が測っているのは脆弱性そのものの深刻さで、自分のシステムでの緊急度ではない。順位を決めるときは、外ですでに悪用されているか、自分のサービスがそのコードを実行するか、外部からの入力がそこに届くかを順に問う。AI は警告ごとに証拠をまとめられるが、警告を閉じるのは人が決める。
AI agent が社員のアカウントのまま ERP の請求書や支払いの例外を扱うと、ログには社員の名前しか残らず、あとで誰が直したのかわからず、AI だけを止めることもできない。agent に自分の ID を持たせ、すべての操作を既定で拒否し、金額の基準を超えたら人に渡すようにして、初めて責任をたどれる。
AI ワークフローツールが露出したとき、危ないのはツールそのものだけではない。それぞれの流れに保存され、呼び出せる認証情報だ。まず入口を閉じ、ログを保全し、「どの流れがどの鍵を持っていたか」で入れ替えの順番を決め、再発行のときに権限も絞る。
悪意ある AI agent の拡張機能は、危険な部分を隠しておき実行時に元に戻すことで、導入前スキャンの 9 割以上をすり抜けられるという研究がある。だから導入前には、本物のデータもネットワークも書き込み権限もない環境で一度動かし、実際に何に触れたかを確かめる。
Claude はマイクロソフトの Foundry で有効にでき、管理画面も見慣れたものだ。だがマイクロソフトの公式文書によれば、プロンプトと回答を処理するのは Anthropic のままで、印が付いた内容は人の審査に回ることがあり、一部の配置ではデータが指定した地域にとどまる保証もない。本物のデータをつなぐ前に、文書に沿って三つに答える。誰が処理するか、どこで処理するか、例外のとき誰が見られるか。
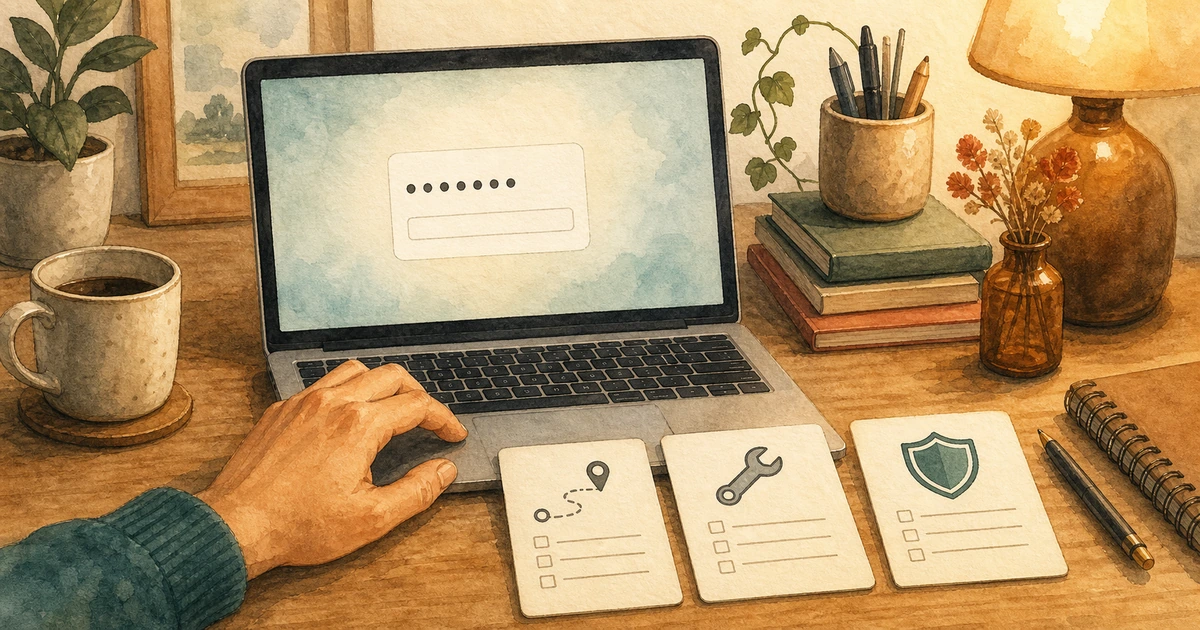
クリップボードのツールになりすます Mac のマルウェア PamStealer は、「Maccy が変更を加えようとしています。許可するにはパスワードを入力してください」という画面を出し、間違えると正しいパスワードを得るまで何度も求める。見た目では見分けられない。判断の手がかりは状況だ。直前にパスワードの要ることをしたか、この App はどこから来たか。説明できないなら、まずキャンセルを押す。
AI のセキュリティツールは、脆弱性を自動で見つけ、修正を作り、テストまで回せるようになった。速くなった後に問うべきは、直せるかではなく、どの修正を人の承認なしに出してよいかだ。決め手は問題が起きたとき戻せるかどうか。戻せてテスト済みの小さな更新は速く通してよいが、ログイン、決済、顧客データ、デプロイに触れる修正は必ず人が承認する。
セキュリティの研究者が、マイクロソフトのドメインへのリンクを一回押すだけで、Microsoft 365 Copilot がメールボックスの認証コードを画像の URL に入れて外に送りうることを示した。仕事用の AI は利用者の読み取り権限をすべて引き継ぐ。導入する前に、人には見えても AI の検索範囲に入れるべきでないものを決めておく。
Meta の AI サポートは言われるままに他人のメールアドレスを書き換え、2 万を超える Instagram アカウントが乗っ取られた。AI にアカウントを扱わせるなら、本人確認と権限は会話からではなく、システムから持ち込まなければならない。
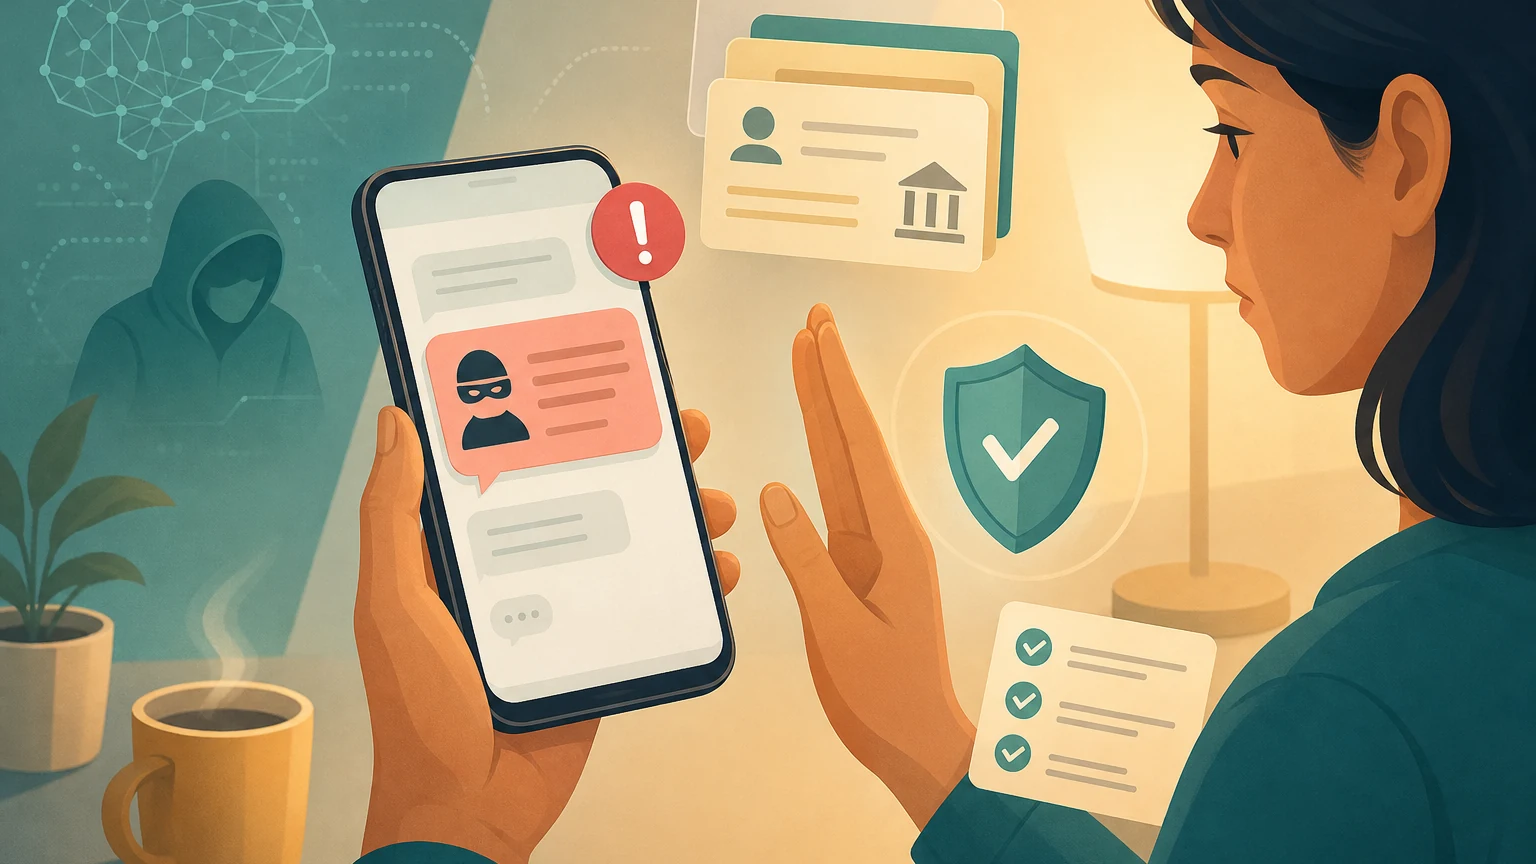
AI によって偽サイトや偽 SMS は速く、もっともらしく作れるようになり、台湾では政府専用の短縮番号まで偽装された。本物に見えるかを見極めるより、求められていることをこのリンクを押さずに済ませられるかを問うほうが確実だ。
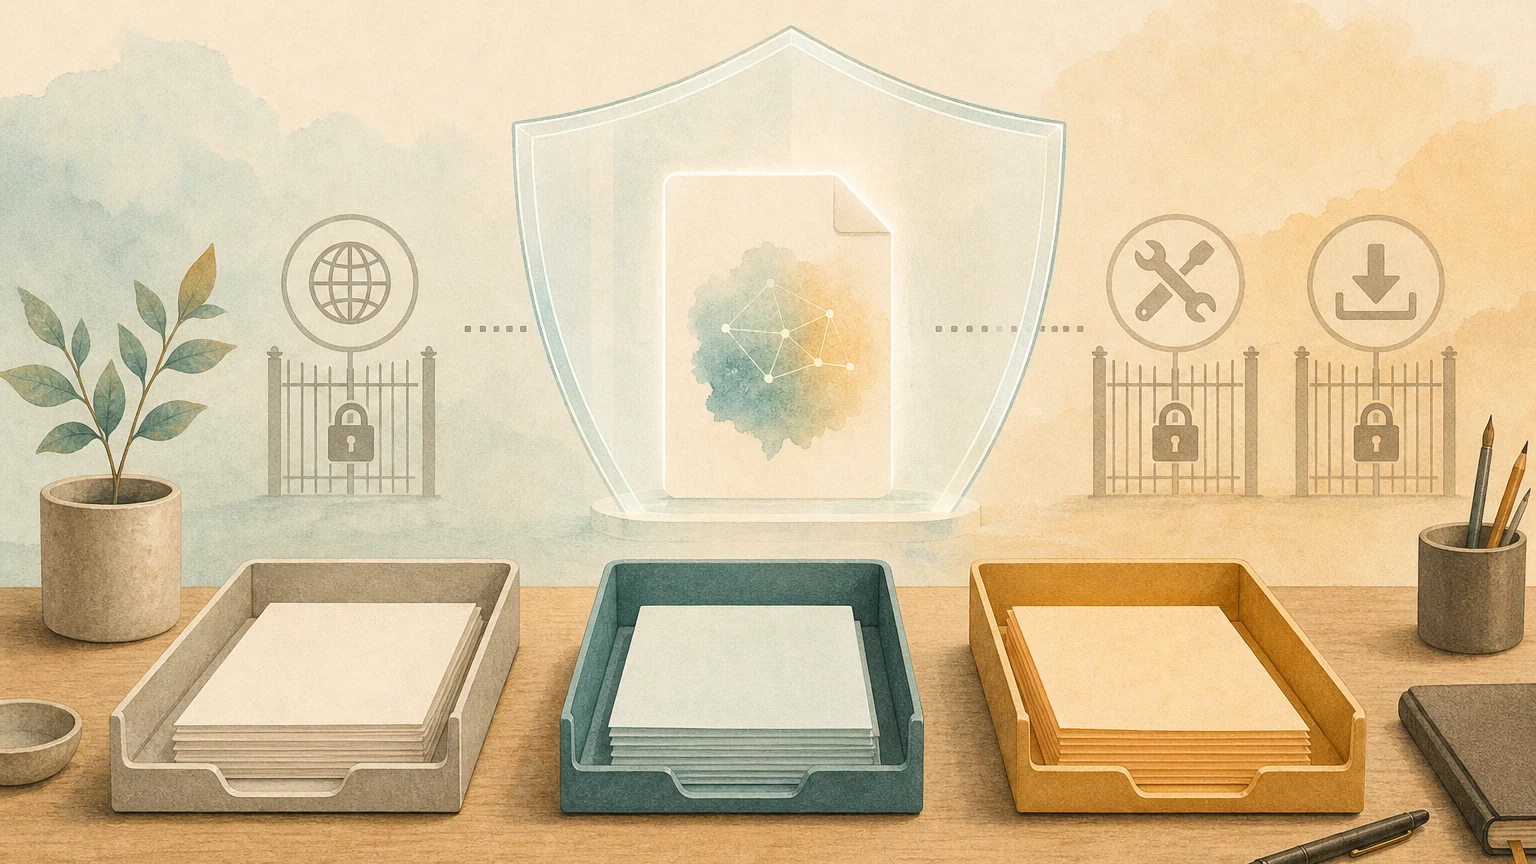
データの流出には、たいてい三つの条件がそろう必要がある。AI が機密を見られること、信頼できない内容を読むこと、外に何かを送る手段があることだ。ChatGPT の Lockdown Mode が取り除くのは三つめで、ウェブページやファイルに隠された指示は、それでも回答を狂わせうる。機密を扱う前に、その対話で三つがそろっていないかを確かめる。