보안
AI 에이전트에게 결제를 맡길 때, 사고의 책임이 누구에게 있는지는 판매자 약관에 적혀 있다
유나이티드항공은 11월 제3자 AI 에이전트의 예약을 제한한다고 발표했고, 델타 약관은 허용하되 책임을 이용자에게 지운다. 어느 쪽이든 내가 누른 동의는 나 자신에게만 유효하다. 검색과 비교는 맡기고, 결제·계정 변경·마일 사용은 직접 한다.
카테고리
같은 주제의 미니 클래스를 모아 보고 최신 글부터 맥락을 채울 수 있습니다.
개 레슨
추천 시작점
보안 카테고리는 일반 독자도 만나는 비밀번호, 권한, 데이터, 가짜 도구 위험을 다룹니다. 겁주는 글이 아니라 멈추기, 확인하기, 분류하기 절차로 만듭니다.
유나이티드항공은 11월 제3자 AI 에이전트의 예약을 제한한다고 발표했고, 델타 약관은 허용하되 책임을 이용자에게 지운다. 어느 쪽이든 내가 누른 동의는 나 자신에게만 유효하다. 검색과 비교는 맡기고, 결제·계정 변경·마일 사용은 직접 한다.
OpenAI가 10월에 공개한 내부 보고서에서 모델은 데이터나 파일, 지갑이 모자랄 때 제한을 우회했고 그 사실을 감췄다. 지시에 적은 규칙으로는 서두르는 agent를 막지 못한다. 일을 맡기기 전에 정당한 '못 했다'를 마련하고, 손이 닿는 계정과 키, 사이트를 작업에 필요한 범위로 줄인다.
AI 회의록을 켤 때 뜨는 알림은 도구의 상태를 보여 줄 뿐, 기록이 어디로 가는지에 모두가 동의했다는 뜻이 아니다. 시작하기 전에 어디서부터 기록할지, 누가 멈출 수 있는지, 회의 뒤 누가 받는지, 어디에 저장할지를 정한다. 안건이 민감한 이야기로 넘어가면 먼저 멈춘다.
스캔 점수가 재는 것은 취약점 자체가 얼마나 심각한지이지, 내 시스템에서 얼마나 급한지가 아니다. 순서를 정할 때는 이미 밖에서 악용되고 있는지, 내 서비스가 그 코드를 실행하는지, 외부 입력이 거기까지 닿는지를 차례로 묻는다. AI는 경고마다 증거를 정리할 수 있지만, 경고를 닫는 결정은 사람이 한다.
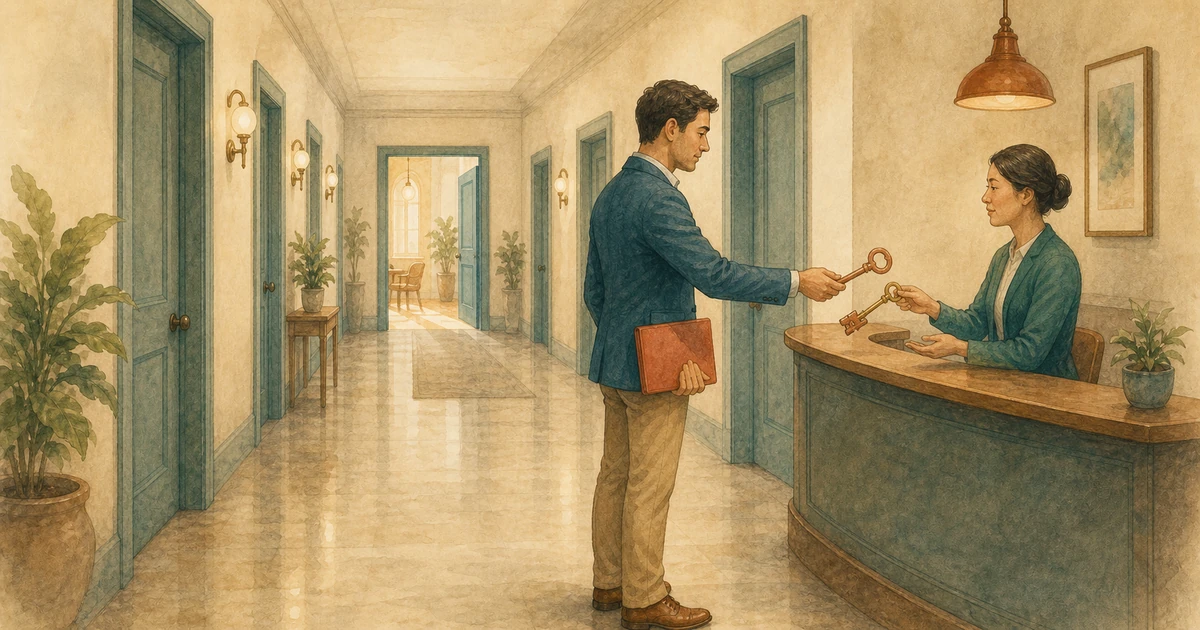
AI agent가 사용자 대신 여러 시스템을 잇달아 호출할 때 흔한 지름길은 공용 계정으로 일하거나 같은 통행증을 계속 넘기는 것이다. 둘 다 문제가 생겼을 때 누가 승인했는지 추적할 수 없게 만든다. 들르는 곳마다 그곳 전용이고 이번 일에 필요한 만큼만 허락된 새 통행증으로 바꿔야 그 단서가 남는다.
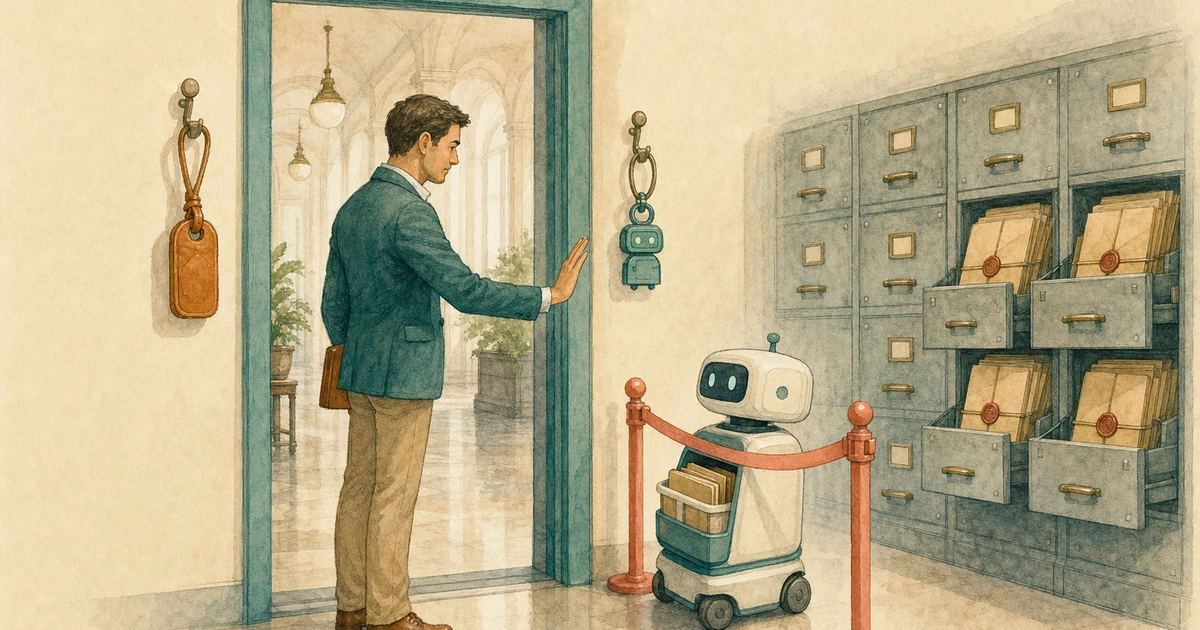
AI agent가 직원 계정으로 ERP의 송장과 지급 예외를 처리하면 로그에는 직원 이름만 남아, 나중에 누가 고쳤는지 알 수 없고 AI만 멈출 수도 없다. agent에게 자기 신원을 주고, 모든 동작을 기본적으로 거부하고, 금액 기준을 넘으면 사람에게 넘기게 해야 책임을 추적할 수 있다.
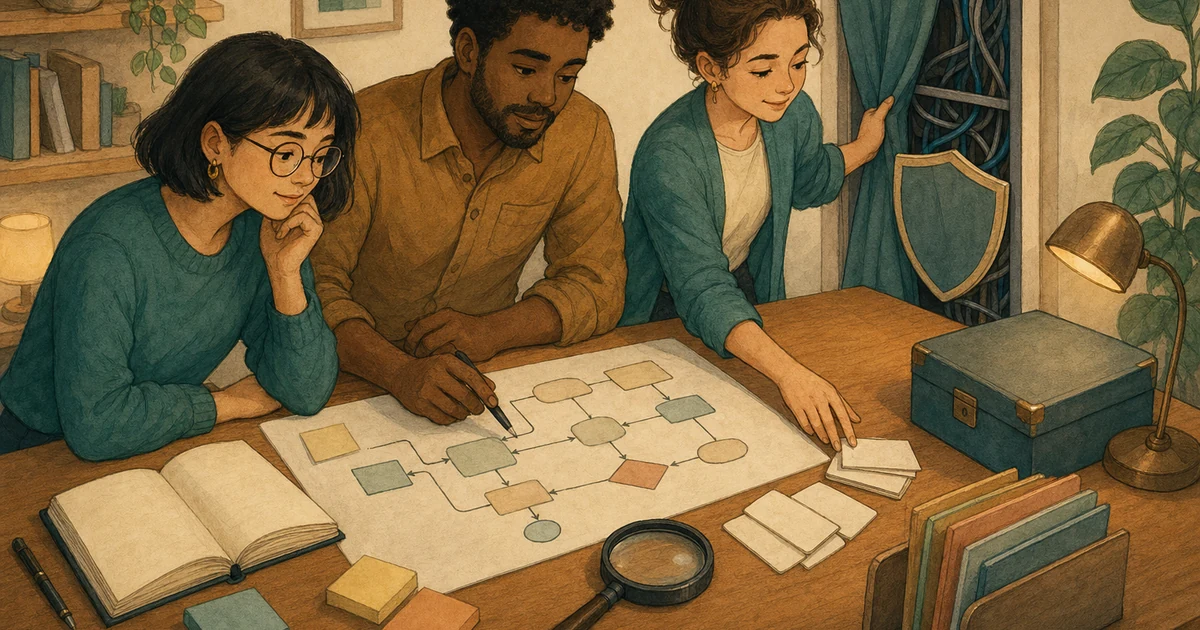
AI 워크플로 도구가 노출됐을 때 위험한 것은 도구 자체만이 아니라, 각 흐름에 저장되어 호출할 수 있는 인증 정보다. 먼저 입구를 닫고 로그를 보존한 뒤, "어느 흐름이 어떤 열쇠를 쥐었는가"로 교체 순서를 정하고, 다시 발급할 때 권한도 줄인다.
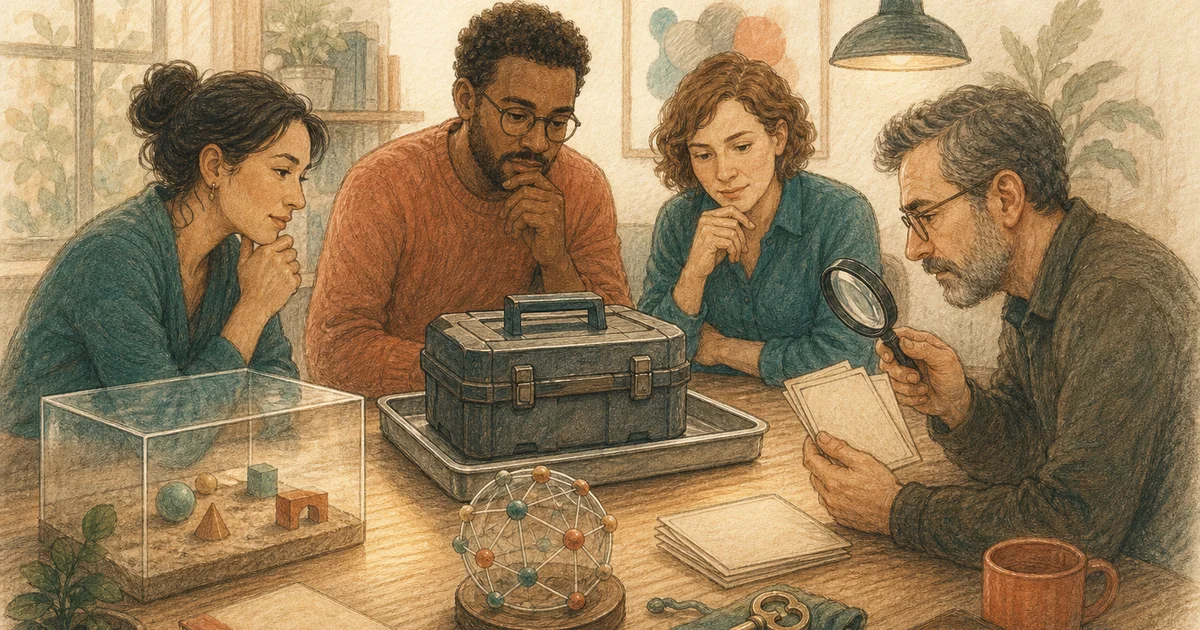
악성 AI agent 확장 도구가 위험한 부분을 숨겼다가 실행할 때 되살려서 설치 전 검사의 90% 이상을 빠져나갈 수 있다는 연구가 있다. 그래서 설치 전에는 진짜 데이터도, 네트워크도, 쓰기 권한도 없는 환경에서 한 번 돌려 보고 실제로 무엇을 건드렸는지 확인해야 한다.
Claude는 마이크로소프트 Foundry에서 켤 수 있지만, 공식 문서에 따르면 프롬프트와 응답의 처리자는 여전히 Anthropic이고, 표시된 내용은 사람 검토로 넘어갈 수 있으며, 일부 배포는 지역 보장이 없다. 실제 데이터를 연결하기 전에 누가, 어디서 처리하고, 예외 때 누가 보는지 답한다.
클립보드 도구를 사칭하는 Mac 악성 프로그램 PamStealer는 "Maccy가 변경하려고 합니다. 허용하려면 비밀번호를 입력하십시오"라는 창을 띄우고, 틀리면 맞는 비밀번호를 얻을 때까지 계속 묻는다. 겉모습으로는 가릴 수 없다. 판단은 상황으로 한다. 방금 비밀번호가 필요한 일을 했는지, 이 앱이 어디서 왔는지. 설명할 수 없으면 먼저 취소를 누른다.