2026년 5월, Google은 Gemini Spark를 발표했다. 클라우드에서 24시간 돌아가는 개인 AI 비서로, Gmail, 문서, 프레젠테이션 같은 Google 서비스에 연결되며, 노트북을 덮거나 휴대폰을 잠가도 계속 일한다. 매달 신용카드 명세서를 훑어 새 구독 요금을 찾아내거나, 회의 기록을 정리해 문서를 만들고 후속 메일 초안을 쓸 수 있다.
Google 공식 발표에 따르면 Spark는 돈을 쓰거나 메일을 보내는 “고위험 작업” 전에 먼저 사용자에게 묻도록 설계됐다. 좋은 기본값이지만, 그것은 공급자가 보는 고위험이다. 당신에게는 클라우드 폴더를 지우는 일, 문서를 외부 사람과 공유하는 일, 회의 초대를 수락하는 일도 똑같이 되돌릴 수 없을 수 있는데, 그 목록에 들어 있다는 보장은 없다.
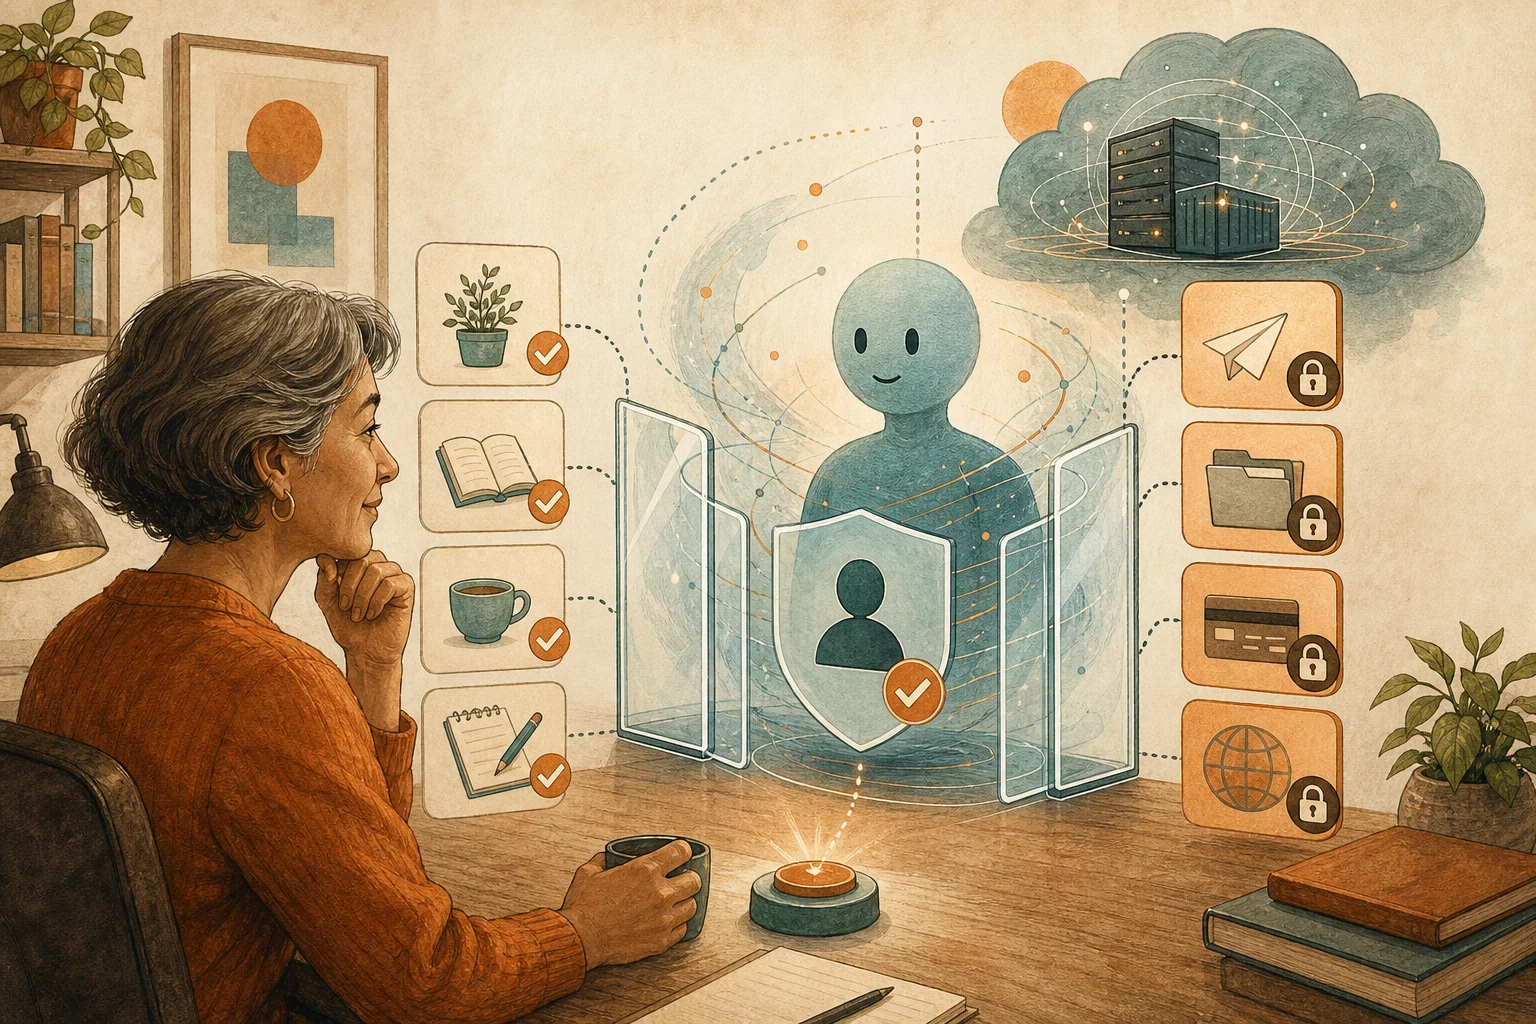
그래서 상시 비서를 주요 계정에 연결하기 전에 자신만의 정지 목록을 써 둔다. 읽기만 할 일, 초안만 쓸 일, 반드시 당신의 승인을 기다릴 일. 공급자의 기본값에만 기대지 않는다.
정리를 잘한다고 작업을 맡겨도 되는 것은 아니다
TechCrunch 기자는 먼저 써 보면서 Spark에게 몇 가지 일을 시켰다. 약국 할인 찾기, 당일치기 여행 준비물 목록, 매주 뉴스레터 모음이다. 대체로 쓸 만했지만 작은 실수도 있었다. 추천한 할인 코드는 사실 무효였는데도 조건을 모두 충족한다고 했다. 기사 다섯 편을 부탁했더니 네 편이 돌아왔다.
이런 실수가 “정리와 제안” 안에 있으면 한눈에 발견하고 고칠 수 있다. 같은 실수율이 “보내기”, “지우기”, “결제하기” 안에 있으면 사고가 된다. 정리를 잘한다고 해서 바로 작업을 맡겨도 된다는 뜻은 아니다. 두 가지에 필요한 신뢰 수준은 완전히 다르다.
보안 위험을 정리하는 국제 커뮤니티 OWASP는 이런 위험을 “과도한 대리 권한"이라고 부르며 세 가지 원인을 든다. AI가 쓰지 않는 기능을 갖는 것, 필요 이상의 권한을 갖는 것, 영향이 큰 작업이 독립적인 확인 없이 실행되는 것이다. 상시 비서는 가장 중요한 계정에 연결되고 당신이 없을 때 움직이므로 세 가지 모두에 걸리기 쉽다.
모든 작업을 세 칸에 나눠 넣는다
손대게 할 계정을 하나씩 적고, 각 작업을 세 칸에 넣는다.
읽기만: 메일, 캘린더, 문서를 읽어 요약, 알림, 할 일 목록을 정리한다. 이 칸에도 범위를 분명히 적는다. 예를 들어 메일함 전체가 아니라 특정 라벨의 메일만 읽는 식이다.
초안만: 답장 초안, 회의 초대 초안, 문서 수정 제안. 결과물은 임시 보관함이나 검토 대기 목록에 두고 바로 보내지 않는다.
반드시 승인을 기다릴 것: 다른 사람에게 메일이나 답장 보내기, 회의 초대 수락이나 발송, 파일 삭제나 이동, 공유 권한 변경, 결제나 서비스 해지, 공개 게시. 공급자가 기본으로 묻는 작업을 옮겨 적고, 내 업무 흐름에서 잘못되면 되돌릴 수 없는 작업을 더한다.
회의 초대를 보낼지 사람이 정해야 하는 이유는 AI가 함께 비는 시간을 찾은 뒤, 초대를 보낼지는 사람이 정한다를 참고하자.
첫 주에는 앞의 두 칸만 연다
세 칸의 권한을 한 번에 열지 않는다. 첫 주에는 읽기와 초안만 맡기고 세 가지를 지켜본다. 내가 준 제한을 잘못 이해하지 않는지, 중요하지 않은 일을 긴급하다고 판단하지 않는지, 예전 맥락을 새 작업에 섞지 않는지.
이 한 주 동안의 실수는 모두 초안 단계에서 막을 수 있다. 어디서 잘 틀리는지 알게 된 뒤에, 세 번째 칸의 어떤 작업을 “내가 보고 나서 보내기"로 바꿀 수 있을지 정한다. 처음부터 전부 넘기지 않는다.
멈춤 목록은 보이지 않는 일까지는 다루지 못한다
정지 목록이 다룰 수 있는 것은 눈에 보이는 작업뿐이다. 상시 비서는 당신이 없을 때 움직이므로, 나중에 무엇을 했는지 확인할 수 있어야 한다. 초안을 쓸 때마다, 당신이 승인한 작업마다 시각, 근거로 삼은 데이터, 결과를 남긴다. 기록을 확인할 수 없는 도구는 주요 계정에 연결하기에 맞지 않는다.
또 그것이 멈췄을 때 당신의 일도 함께 멈추는지는 미리 생각해 둘 또 다른 문제다. AI가 멈췄을 때 일이 얼마나 멈출지는 대비책이 정한다를 참고하자.
AI 정리 카드
상시 AI 비서를 내 주요 계정에 연결하려고 하는데, 먼저 정지 목록을 써 두고 싶다.
판단 방법은 이 글에서 가져왔다: https://boosterminiclass.com/ko/posts/always-on-ai-assistants-need-permission-boundaries/
글의 관점은 이렇다. 상시 비서는 내가 없을 때도 움직인다. 공급자는 고위험 작업 전에는 묻는다고 하지만 그 범위는 공급자가 정한다. 주요 계정에 연결하기 전에 내가 직접 모든 작업을 읽기만, 초안만, 반드시 내 승인을 기다릴 것의 세 칸으로 나누고, 첫 주에는 앞의 두 칸만 연다.

먼저 나에게 물어 달라. 어떤 계정을 연결할지, 가장 도움받고 싶은 세 가지 일은 무엇인지.
그다음:
1. 이 계정들에서 일어날 수 있는 작업을 하나씩 적고, "읽기만", "초안만", "반드시 내 승인을 기다릴 것"으로 나눈 뒤 각각 이유를 쓸 것;
2. 보내기, 삭제, 공유 권한, 결제, 초대 수락처럼 잘못되면 되돌릴 수 없는 작업을 표시할 것;
3. 첫 주 시험 범위를 제안할 것. 어떤 읽기와 초안 권한만 열지, 어떤 종류의 오류를 지켜볼지, 어떻게 기록할지;
4. 활동 기록을 확인할 수 있는지, 권한을 언제든 회수할 수 있는지 등 도구 설정에서 확인할 항목을 적을 것.
나 대신 권한을 열거나 계정을 연결하지 말 것. 목록과 제안만 낼 것.
참고 자료
- Google official blog: The Gemini app becomes more agentic, delivering proactive, 24/7 help — https://blog.google/innovation-and-ai/products/gemini-app/next-evolution-gemini-app/ (2026-05-19)
- TechCrunch: I put Google’s 24/7 AI assistant Gemini Spark to work, and it’s actually pretty useful — https://techcrunch.com/2026/05/30/i-put-googles-24-7-ai-assistant-gemini-spark-to-work-and-its-actually-pretty-useful/ (2026-05-30)
- OWASP Gen AI Security Project: LLM06:2025 Excessive Agency — https://genai.owasp.org/llmrisk/llm062025-excessive-agency/ [accessed: 2026-10-11]