週一早上,一個小型開發團隊的頻道裡同時跳出三組訊息:負責在每次改程式後自動建置、測試的持續整合系統出現新告警,映像檔掃描報告列了 30 項高風險漏洞,AI 安全工具又整理好 12 個可以直接套用的修補,每個都附上測試結果。按一個鍵,全部都能送出去。
這種速度是真的。2026 年 5 月,OpenAI 推出 Daybreak 計畫,結合自家模型和程式安全工具,在程式碼倉庫裡自動偵測漏洞、產生修補,並在受限的權限下執行測試。當修補可以用機器的速度產生,瓶頸就從「能不能修」變成「哪些修補可以不經人放行」。判斷依據不是 AI 寫得好不好,而是出事時退不退得回去。
測試過了,不等於可以上線
AI 交出的修補附著測試結果,看起來已經驗證過了。但測試證明的是「測試涵蓋到的部分沒壞」,不證明「改動沒有碰到不該碰的地方」。一個升級套件版本的修補,可能順帶改變了登入流程的行為;一個修正權限設定的修補,可能讓某些使用者突然看不到資料。這些不一定會被既有的測試抓到。
Security Boulevard 報導 Daybreak 時提到,系統會把可供稽核的證據送回內部追蹤系統讓人驗證,但沒有說明由誰驗證、是否必須經人批准才能套用。換句話說,工具能把證據準備好,但「誰來決定放行」這件事,仍要由使用的團隊自己定。
用「退不退得回去」決定自動化的程度
美國國家標準與技術研究院(NIST)在企業修補管理指南裡,把修補定位成技術的預防性保養,建議組織建立一套讓修補能常態執行的策略,以降低遭入侵、資料外洩和營運中斷的風險。要讓修補常態化,就得先分清楚哪些可以快、哪些不能快。
可以用一個問題來分:這個修補如果出了問題,能不能在幾分鐘內退回上一版,而且退回之後不會留下傷害?
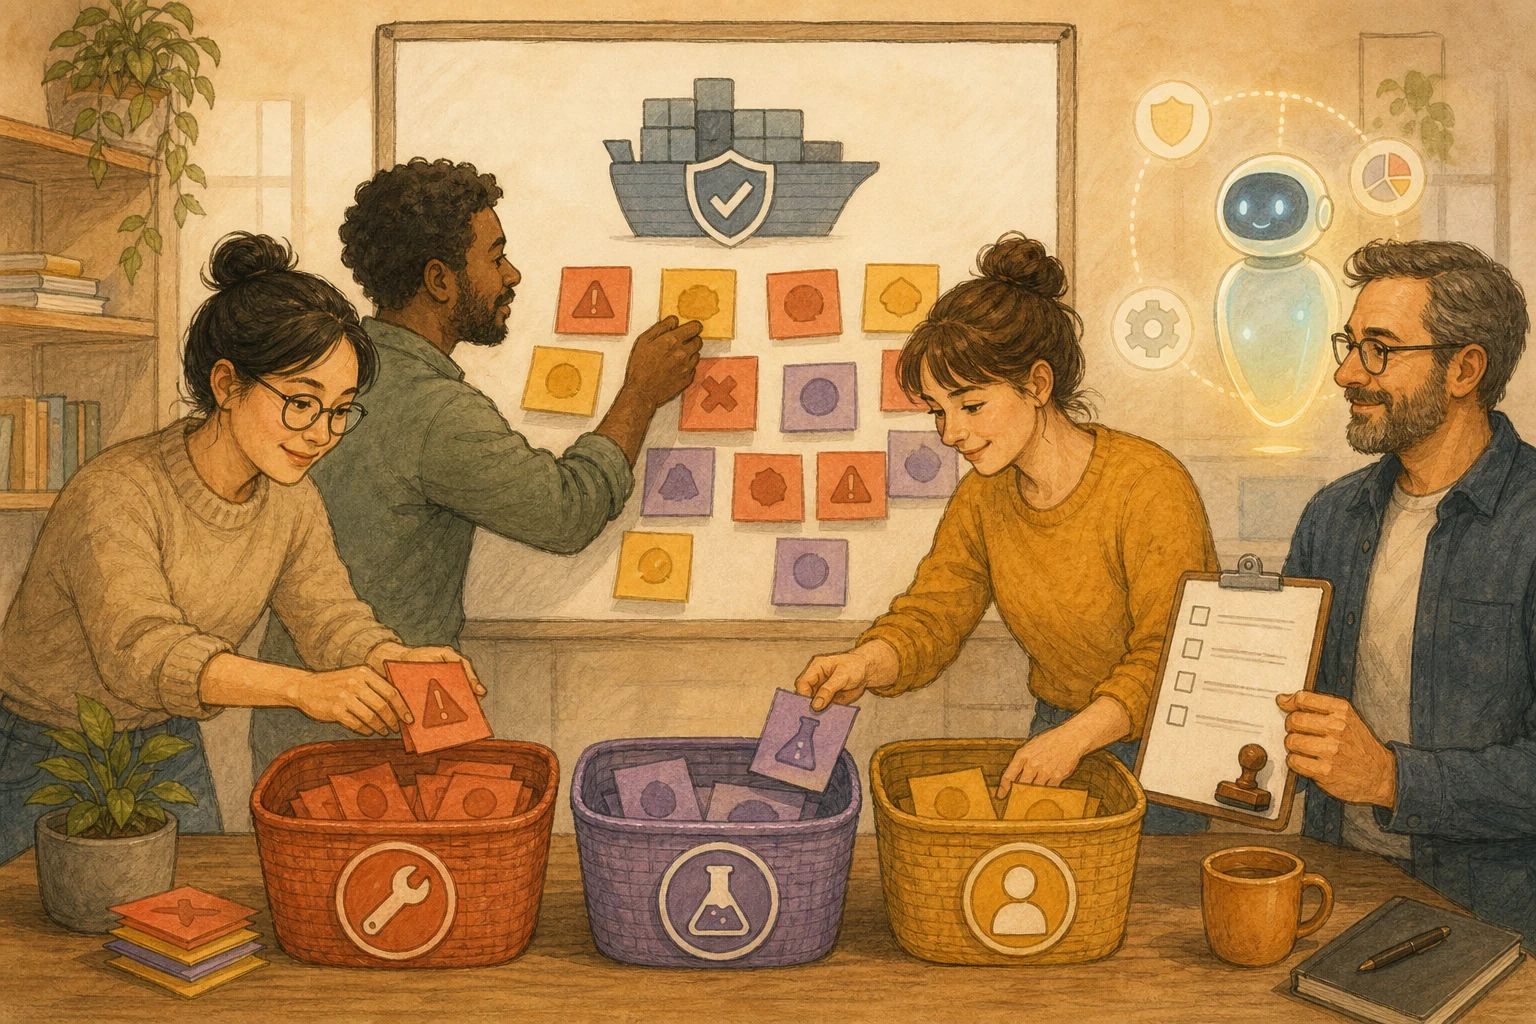
- 退得回去、範圍清楚: 例如只升級一個不碰敏感功能的套件版本,有自動化測試涵蓋,部署後能一鍵退回。這類可以讓 AI 準備好,經過簡單確認後快速放行。
- 退得回去,但影響範圍不清楚: 改動牽涉多個服務,或測試只涵蓋一部分。這類需要工程師先確認影響範圍,再決定放行。
- 退不乾淨,或退回前就可能造成傷害: 碰到登入、付款、憑證、客戶資料、加密、資料庫結構變更或部署腳本的修補。這類即使 AI 已經測過,也一律由負責的人審查後放行。資料庫結構一旦改了、資料一旦外流,退回程式版本也收不回來。
放行前要回答的四個問題
每一個要放行的修補,都應該能回答四個問題;答不出來,就先停在草稿:
- 影響範圍: 這個修補會影響哪個服務、哪條資料流、哪一群使用者?
- 改動內容: 改的是版本、設定、權限,還是流程?有沒有碰到上面那些敏感區域?
- 測試證據: 有沒有自動化測試或手動驗證的紀錄,而且能對應到這次的改動?
- 退回方式: 出事時怎麼退回、由誰在什麼時候啟動,有沒有實際演練過?
專注於應用程式安全的開放社群 OWASP,也在 AI agent 安全指南裡建議,對外有影響的高風險動作,除了一般的批准提示之外還需要更多控制,而且批准要綁定具體的動作和參數。套到修補上,就是放行的人要看到這一次具體改了什麼,而不只是按下「全部套用」。
漏洞正在被攻擊的時候
這套分法會讓敏感區域的修補變慢。如果漏洞正在被攻擊,慢下來本身也有風險。這時可以先用不改程式的方式降低暴露,例如暫時關閉受影響的功能、加上防火牆規則,再由人審查正式的修補,而不是因為緊急就跳過審查。
另外,四個問題要能回答,前提是團隊有測試和部署紀錄。沒有自動化測試、改動無法追溯到特定提交的團隊,第一步該補的是這些基礎,而不是急著讓 AI 修更多。
把 AI 這週提出的修補清單拿出來,逐項標出它屬於哪一類:退得回去且範圍清楚、退得回去但範圍不清楚、退不乾淨。只有第一類可以考慮加快。漏洞該先修哪一個,參考〈漏洞排序別只看分數,先查執行路徑與外部輸入〉;如果是容器映像檔的掃描結果,參考〈AI 容器掃描工具自己也把線畫在這裡:機械修改可以自動,換基底映像要人決定〉。
AI 整理卡
請 AI 幫你把一批修補分成可以加快和必須人審的兩群 這段提示詞會先問清楚你的系統和修補清單,再依「出事時退不退得回去」把每一項分類,並列出放行前還缺的證據。
AI 安全工具給了我一批漏洞修補,我想判斷哪些可以快速放行、哪些必須由人審。
判斷方法來自這篇文章:https://boosterminiclass.com/posts/ai-security-patching-needs-human-triage/
文章的看法是:修補能不能不經人放行,要看出事時退不退得回去。可撤回、範圍清楚、有測試的小升級可以加快;碰到登入、付款、憑證、客戶資料、加密、資料庫結構或部署腳本的修補,一律由人放行。每個修補放行前要能回答:影響範圍、改動內容、測試證據、退回方式。

請先問我 3 個問題:
1. 這些修補分別改了什麼(套件版本、設定、權限、程式邏輯);
2. 我們有沒有自動化測試和一鍵退回的部署方式;
3. 有沒有哪個漏洞目前正被攻擊或很緊急。

根據我的回答,請輸出:
- 每個修補一列:改動內容/是否碰到敏感區域/測試證據/退回方式/分類(可加快、需工程師確認、必須負責人審查);
- 每一項放行前還缺的證據;
- 緊急但屬於必須人審的項目,可以先用哪些不改程式的方式降低暴露;
- 團隊目前最該補的一項基礎(例如測試或退回機制)。
不要替我套用任何修補或修改設定;放行由負責的人決定。
分類只是起點,哪些修補可以上線,由負責系統安全的人決定。
參考來源
- Security Boulevard:OpenAI Launches Daybreak Initiative to Automate Vulnerability Detection and Remediation — https://securityboulevard.com/2026/05/openai-launches-daybreak-initiative-to-automate-vulnerability-detection-and-remediation/(2026-05-12)
- NIST:SP 800-40 Rev. 4, Guide to Enterprise Patch Management Planning: Preventive Maintenance for Technology — https://csrc.nist.gov/pubs/sp/800/40/r4/final(2022-04-06)
- OWASP Cheat Sheet Series:AI Agent Security Cheat Sheet — https://cheatsheetseries.owasp.org/cheatsheets/AI_Agent_Security_Cheat_Sheet.html [accessed: 2026-10-11]