資安公司 Varonis 的研究團隊公開了一個叫 SearchLeak 的攻擊示範,對象是 Microsoft 365 Copilot 的企業搜尋。攻擊者做一個指向微軟網域的搜尋連結,把指令藏在搜尋字串裡;受害者只要點一下,Copilot 就會把那段指令當成提示,去搜尋受害者的信箱,再把找到的內容塞進回覆裡一張圖片的網址。瀏覽器在回覆還沒顯示完之前就載入那張圖,資料就經由被允許的 Bing 網域,送到攻擊者的伺服器。
研究者指出,可能被帶走的包括信件主旨和內容(其中有登入用的一次性驗證碼)、行事曆和會議細節,以及企業雲端硬碟裡被索引的檔案。微軟已將這個漏洞列為 CVE-2026-42824,評為嚴重等級並修補。
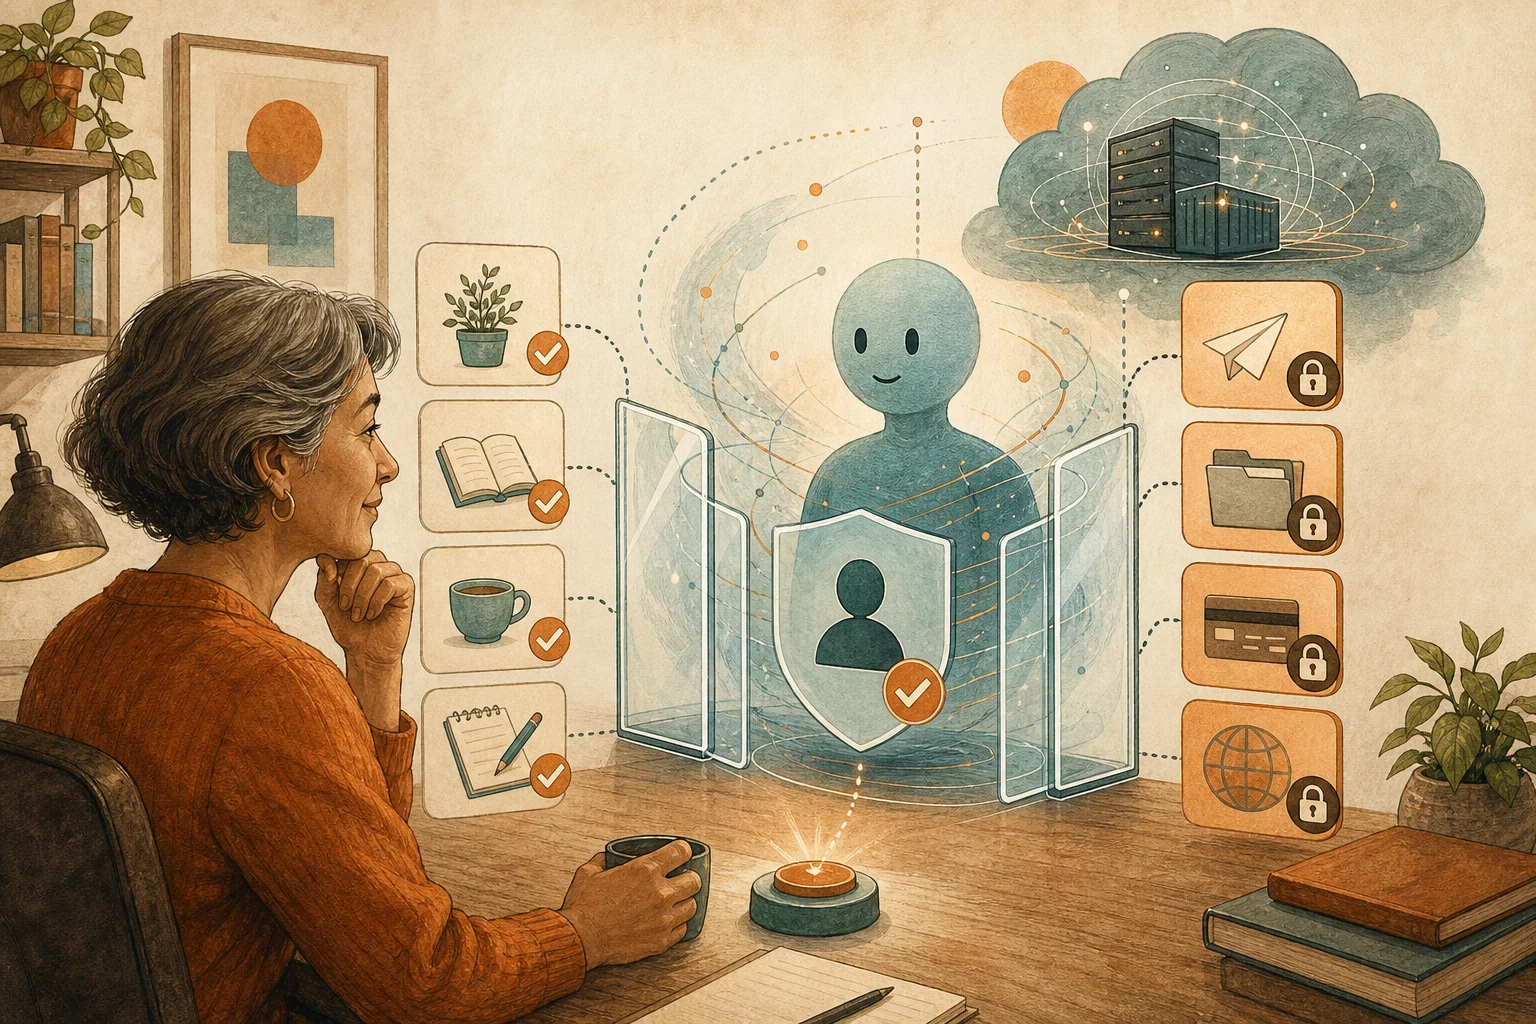
漏洞修好了,但它暴露的問題還在:辦公 AI 用的是使用者的帳號,使用者讀得到的,它都讀得到。所以導入辦公 AI 搜尋之前,要先決定哪些東西人看得到,卻不該進 AI 的搜尋範圍。
差別不在權限,在判斷
人看到一封密碼重設信,知道那是敏感資訊,不會轉貼給別人。AI 只把它當成一段文字,照著指令摘要、轉述,甚至放進網址。差別不在權限,而在判斷。
這也是為什麼「教員工不要亂點連結」不夠。SearchLeak 的連結指向的是微軟自己的網域,看起來完全正常;真正被操控的,是 AI 讀資料、整理資料、產生回覆的那一段。資料外洩需要三個條件同時成立:AI 看得到機密、讀了不可信的內容、又有辦法把東西送出去。這個案例三樣都齊了,詳見〈ChatGPT 的 Lockdown Mode 關掉資料的出口,但 AI 仍可能被騙〉。
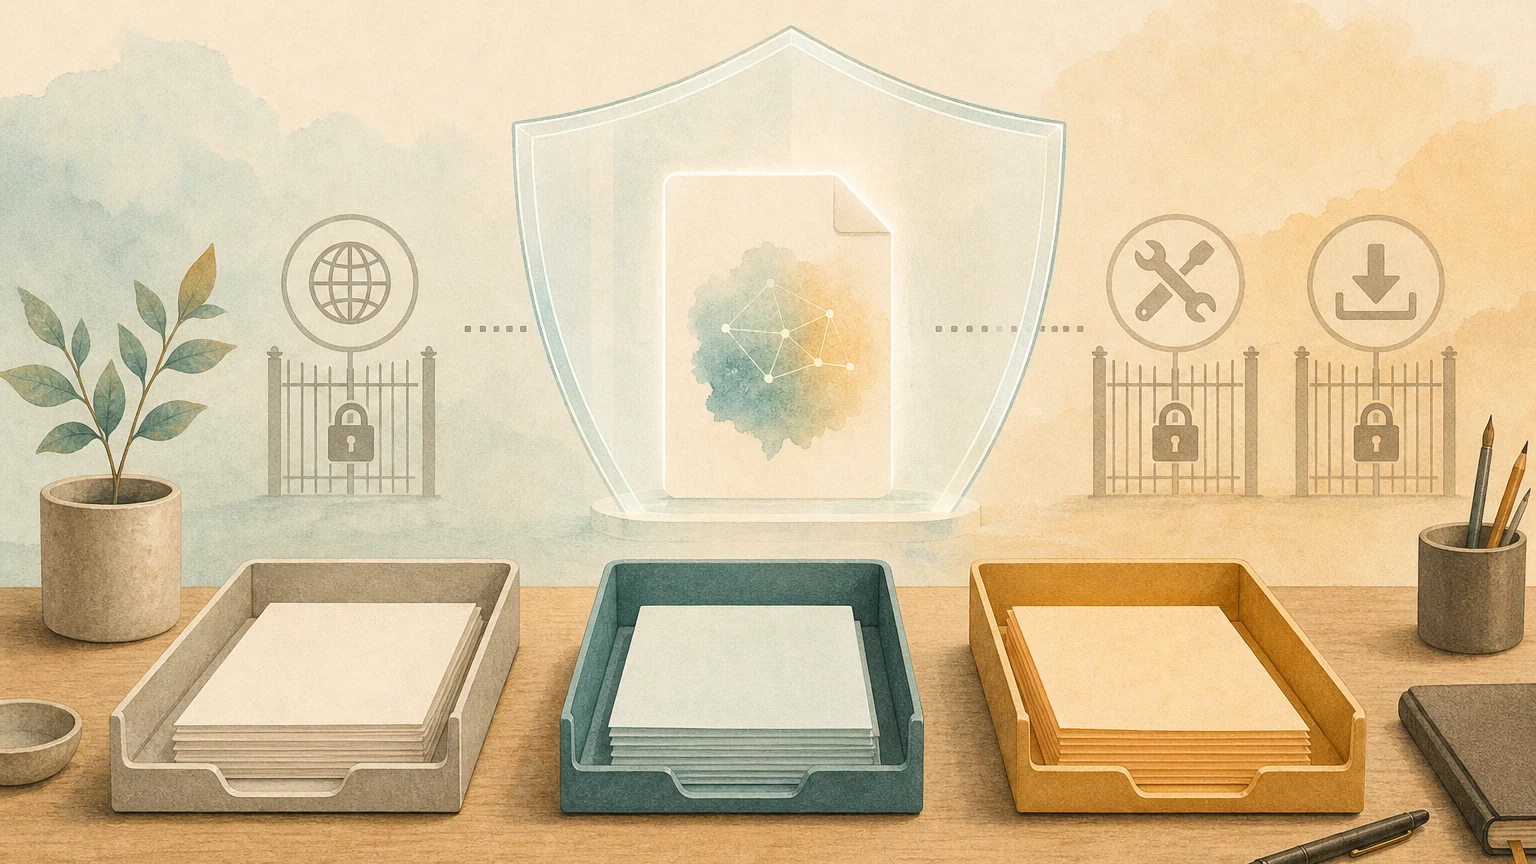
把資料分三層,決定 AI 能碰什麼
一般工作資料: 公開文件、會議議程、一般專案狀態。可以讓 AI 搜尋和摘要,但要求它附上來源。
內部敏感資料: 客戶名單、報價、合約草稿、內部財務、員工資料。AI 可以在內部協助查找,但要限制可讀範圍、留下查詢紀錄,並關掉不必要的外部連線。
高風險資料: 一次性驗證碼、密碼重設信、金鑰、未公開的交易或法務資訊。這一層要從源頭隔開,例如放在 AI 不會索引的信箱或資料夾,或用規則把這類信件排除在搜尋範圍外。
三層分好之後,再檢查一件事:AI 的回覆能不能載入外部圖片、連結或表單?如果能,回覆本身就可能變成出口。這通常要由管理 Microsoft 365 的人確認相關設定和允許的網域。
先盤點,再擴大開放
下面幾種情況,先不要急著讓更多人使用辦公 AI 搜尋:還沒有人說得清楚 AI 實際讀得到哪些資料;高風險信件和一般信件混在同一個信箱;沒有人負責查看 AI 搜尋的異常紀錄。
先從一個部門、一般工作資料開始,指定一位負責人定期看異常查詢和外部請求,確認邊界有效後再擴大。
這裡管的是範圍,不是漏洞
這篇談的是資料範圍。單一漏洞的修補要靠廠商,你能控制的是 AI 讀得到多少、回覆能連到哪裡。即使範圍畫得很好,新的攻擊手法仍會出現,所以監控不能省。
如果你們用的是在雲平台上自行部署的模型,資料由誰處理、在哪裡處理是另一組問題,參考〈在 Microsoft Foundry 開通 Claude,資料處理者仍是 Anthropic〉。
AI 整理卡
我們準備(或已經)讓辦公 AI 搜尋公司信箱和文件,想先確認哪些資料不該進入它的搜尋範圍。
判斷方法來自這篇文章:https://boosterminiclass.com/posts/copilot-searchleak-data-boundary-checklist/
文章的看法是:辦公 AI 用的是使用者的帳號,使用者讀得到的它都讀得到;外部內容可能誘導它把資料塞進回覆送出去。所以要先決定哪些東西人看得到,卻不該進 AI 的搜尋範圍,並檢查 AI 的回覆能不能載入外部資源。

請先問我:用的是哪個辦公 AI 工具、它接上了哪些信箱和文件庫、目前由誰管理設定。
接著:
1. 依「一般工作資料」「內部敏感資料」「高風險資料」三層,列出我們可能有的資料類型,並建議各層的處理方式;
2. 列出應該從源頭排除在 AI 搜尋範圍外的資料,例如驗證碼、密碼重設信、金鑰,以及可行的排除方式;
3. 列出需要管理員確認的設定:AI 回覆能否載入外部圖片或連結、允許哪些網域、搜尋紀錄存在哪裡;
4. 建議一個試行範圍和一位負責看異常紀錄的人,以及擴大使用前要確認的條件。
不確定的設定一律標示「需要管理員確認」,不要猜。
參考來源
- Varonis Threat Labs:SearchLeak: How We Turned M365 Copilot Into a One-Click Data Exfiltration Weapon — https://www.varonis.com/blog/searchleak [accessed: 2026-10-11]
- Microsoft Security Response Center(官方):CVE-2026-42824 — https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-42824 [accessed: 2026-10-11]
- Mashable:This Copilot vulnerability could expose emails, 2FA codes, and other sensitive data — https://mashable.com/tech/searchleak-microsoft-copilot-ai-assistant-vulnerability-report [accessed: 2026-10-11]