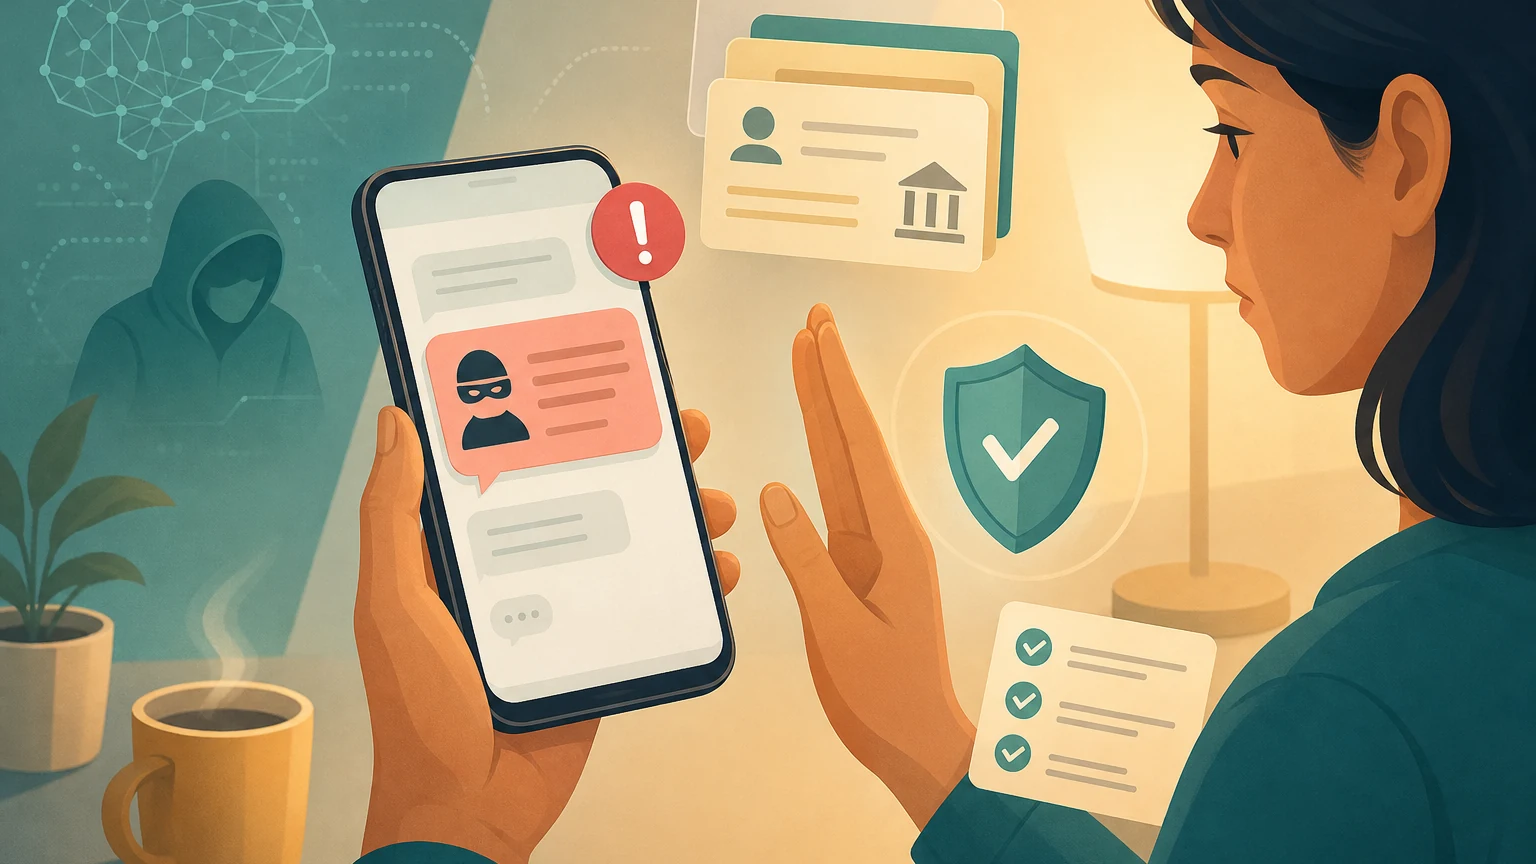
2026 年 7 月,資安公司 Jamf 的研究團隊揭露一個叫 PamStealer 的 Mac 惡意程式。它冒充一款叫 Maccy 的剪貼簿工具,放在假的網站上,網站名稱用了外觀和英文字母一模一樣的希臘或西里爾字母。使用者打開下載的檔案後,畫面會指示按下快捷鍵執行裡面的程式碼。
接著它跳出一個視窗:「Maccy 想要進行變更。請輸入密碼以允許。」帳號名稱已經預先填好。輸入之後,它會在本機驗證密碼對不對;錯了就再問一次,直到拿到正確的密碼為止。之後它會讀取瀏覽器裡存的帳密和 cookie、鑰匙圈資料、剪貼簿內容,還可能在一段時間後再跳出一個假的「Finder」視窗,要求完整的磁碟存取權限。
這個視窗看起來就像 macOS 正常的權限要求。所以判斷真假不能靠外觀,要靠情境:你剛剛有沒有主動做一件需要密碼的事,這個 App 又是從哪裡來的。說不清楚的時候,先按取消。
看起來像系統視窗,不代表是系統在問
合理的 App 在安裝元件或修改系統設定時,確實可能需要管理者密碼。也因為這種畫面很常見,攻擊者才會模仿它。PamStealer 的視窗用的是一般程式就能做出來的對話框,標題、文字和帳號名稱都和真的很像。
更值得注意的是它的流程:要你在 macOS 內建的「工序指令編寫程式」(Script Editor)裡按快捷鍵執行程式碼。正常的 App 安裝流程,不會要你親手執行一段程式碼。這種要求本身就是警訊。
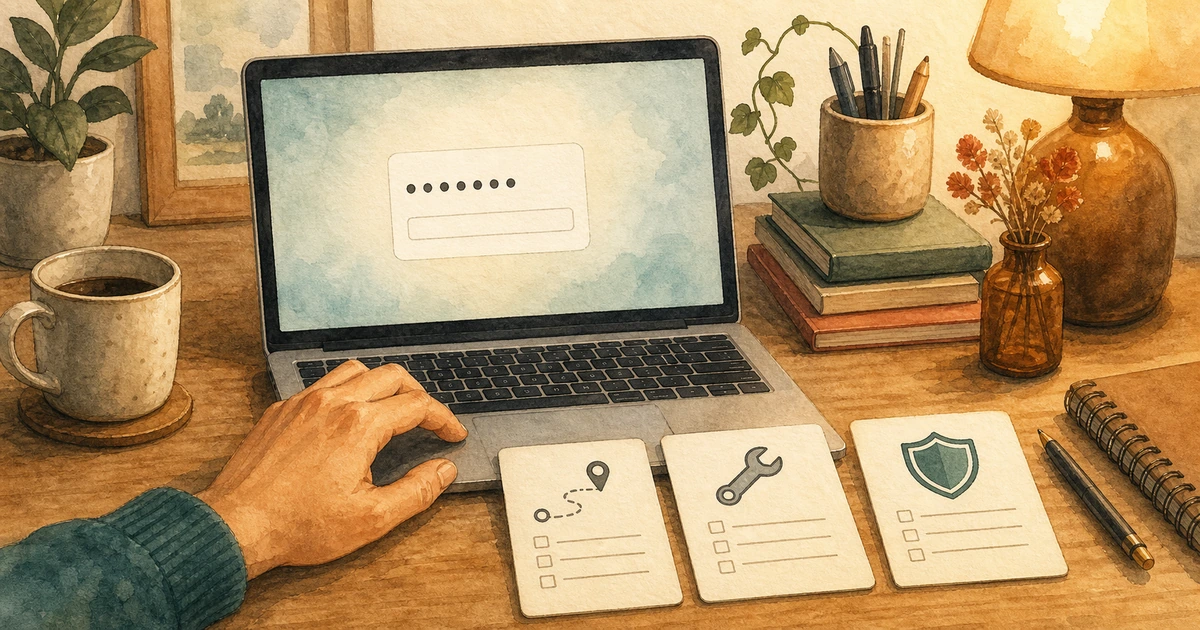
按下取消,查三件事
來源:這個 App 從哪裡來? 回到下載的起點。Apple 官方說明建議盡量從 App Store 下載;從開發者網站下載的 App,macOS 也會檢查開發者簽章,以及 Apple 的「公證」,也就是 Apple 檢查過、沒發現惡意程式的紀錄。來自搜尋廣告、陌生下載站、短網址或別人轉傳的檔案,即使名字對,也先不要用。網址要逐字核對,和官方頁面上的網域、開發者名稱對得上。
時機:密碼框出現前,你做了什麼? 如果你剛按下安裝、更新或修改系統設定,提示可能有合理的來由。如果 App 一打開就要密碼,或只寫「輸入密碼以繼續」卻沒說要改什麼,就缺少繼續的理由。
權限:要求和功能有關嗎? 一個剪貼簿工具為什麼需要你的登入密碼?功能需要某項系統權限,和 App 需要知道你的密碼,是兩件不同的事。說不出關聯,就足以暫停。
這和接到熟人緊急來電時的道理一樣:不靠聲音或外觀判斷,改用你能確認的管道,參考〈接到熟人的緊急來電,別只靠聲音判斷真假〉。
查完只做三種決定
有證據才繼續: 來源能追到官方、時機和你剛做的事一致、權限說得通,才回去輸入密碼。
來源不清就從官方重新下載: 不要繼續用手上這份檔案。個人電腦先記下下載網址、檔名和提示畫面,再把檔案移到一旁或依防毒工具建議處理;公司或客戶的電腦不要自己刪除,把資訊交給 IT 判斷。
說不清楚就暫停: 先不用這個工具,查官方文件或找替代品;工作用的電腦交給 IT 或負責人確認。
沒看到可疑視窗,不代表電腦是乾淨的
這三件事能擋下大部分靠社交工程騙密碼的手法,但不能保證電腦沒有被入侵。Jamf 也提醒,沒有看到可疑視窗不代表電腦是乾淨的,假的完整磁碟存取要求可能在幾十分鐘後才出現。如果已經輸入過密碼,應該改密碼並請 IT 或專業人員檢查。
App 要求的權限和實際會做的事,在自動化工具上也要對照,參考〈AI 幫你寫捷徑只寫一次,之後每天都是它自己在跑〉。
AI 整理卡
我的 Mac 上有一個 App 跳出密碼要求,我想先判斷該不該輸入。
判斷方法來自這篇文章:https://boosterminiclass.com/posts/mac-password-prompt-stop-checklist/
文章的看法是:假的密碼視窗外觀可以做得和系統一模一樣,判斷要靠情境,不靠外觀:這個 App 從哪裡來、密碼框出現前我做了什麼、要求的權限和功能有沒有關係。說不清楚就先按取消。

請不要向我要密碼。先問我:App 的名稱、從哪個網址或管道下載、密碼框出現前我按了什麼、視窗上的文字。
接著:
1. 依「來源」「時機」「權限」三項,整理我提供的資訊,標出哪些有可核對的證據、哪些沒有;
2. 指出警訊,例如要求我手動執行程式碼、網址和官方不符、一打開就要密碼;
3. 告訴我要去哪裡核對官方下載來源,以及要比對哪些資訊;
4. 最後只給一個決定:有證據才繼續、從官方重新下載,或先暫停並詢問 IT。
如果我已經輸入過密碼,請列出接下來要做的事,不要叫我自己刪除公司電腦上的檔案。
參考來源
- Jamf Threat Labs:PamStealer: macOS Malware Posing as Clipboard Manager App — https://www.jamf.com/blog/pamstealer-macos-infostealer-applescript-rust/(2026-07-02)
- Ars Technica:Newly discovered PamStealer isn’t your typical macOS malware — https://arstechnica.com/security/2026/07/new-pamstealer-macos-malware-uses-clever-tradecraft-to-remain-stealthy/(2026-07-03)
- Apple 官方支援:Safely open apps on your Mac — https://support.apple.com/en-us/102445 [accessed: 2026-10-11]