資安
漏洞排序別只看分數,先查執行路徑與外部輸入
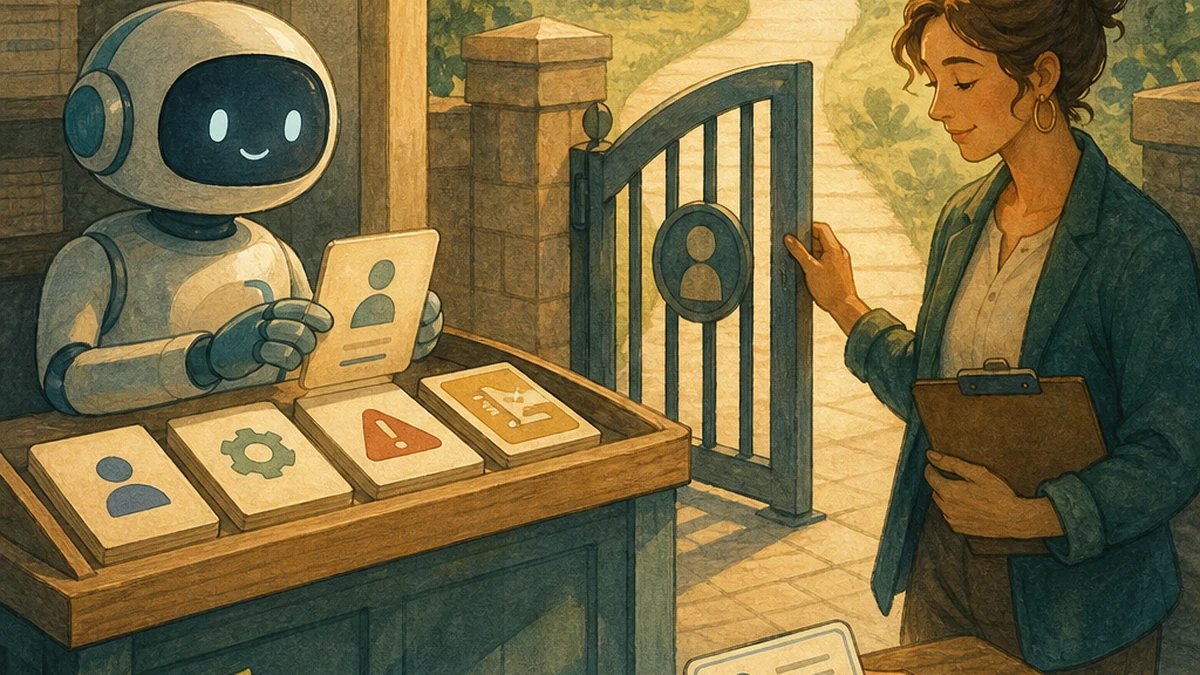
掃描分數衡量的是漏洞本身有多嚴重,不是它在你的系統裡有多急。排序時依序問三件事:外面是否已有人在利用、你的服務會不會執行到那段程式、外部輸入能不能送進去。AI 可以替每筆警示整理證據,關閉警示仍由人決定。
tag
把同一個主題的微課集中閱讀,從最新文章開始補齊上下文。
lessons
標籤導讀
這個標籤收集同一個細主題下的微課。先看最新文章,再用分類與延伸閱讀補齊上下文。
掃描分數衡量的是漏洞本身有多嚴重,不是它在你的系統裡有多急。排序時依序問三件事:外面是否已有人在利用、你的服務會不會執行到那段程式、外部輸入能不能送進去。AI 可以替每筆警示整理證據,關閉警示仍由人決定。
AI agent 沿用員工帳號處理 ERP 裡的發票和付款例外,日誌只會留下員工的名字,事後分不出是誰改的,也沒辦法只停掉 AI。讓 agent 用自己的身份、預設拒絕所有動作、超過金額門檻就交給人,才追得到責任。
AI 流程工具被暴露時,危險的不只是工具本身,而是每條流程裡存放、可被呼叫的憑證。先關入口、保全日誌,再依「哪條流程握著哪把鑰匙」排定輪替順序,重發時順便縮小權限。
研究顯示,惡意的 AI agent 擴充工具可以把危險部分藏起來,等執行時才還原,騙過九成以上的安裝前掃描。所以安裝前該做的判斷是:先在沒有真資料、沒有網路、不能寫入的環境跑一次,看它實際碰了什麼。
Claude 可以在微軟的 Foundry 平台開通,管理介面熟悉,但依微軟官方文件,處理提示和回覆的仍是 Anthropic,被標記的內容可能送去人工審查,部分部署也不保證資料留在指定區域。接上真實資料之前,先依文件回答三個問題:誰處理、在哪裡處理、例外時誰看得到。
冒充剪貼簿工具的 Mac 惡意程式 PamStealer,會跳出寫著「Maccy 想要進行變更,請輸入密碼」的視窗,輸入錯了還會一直要求,直到拿到正確密碼。外觀分不出真假,判斷要靠情境:你剛剛有沒有做需要密碼的事、這個 App 從哪裡來。說不清楚就先按取消。
AI 安全工具已經能自動找出漏洞、產生修補並跑測試。速度變快之後,要問的不是能不能修,而是哪些修補可以不經人放行。判斷依據是出事時退不退得回去:可撤回、有測試的小升級可以快速過;碰到登入、付款、客戶資料或部署的修補,一律由人放行。
資安研究者示範,只要點一個微軟網域的連結,Microsoft 365 Copilot 就可能把信箱裡的驗證碼塞進圖片網址送出去。辦公 AI 會繼承使用者的所有讀取權限,所以導入前要先決定:哪些東西人看得到,卻不該進 AI 的搜尋範圍。
Meta 的 AI 客服被說服替陌生人改信箱,兩萬多個 Instagram 帳號因此被盜。AI 照流程做事沒有錯,錯在授權檢查原本只存在人的判斷裡。讓 AI 處理帳號前,身分與權限要由系統帶入,不能從對話裡取得。
AI 讓假網站和假簡訊又快又像樣,連政府的 111 短碼都曾被偽冒。與其判斷一封簡訊像不像真的,不如問:它要我做的事,能不能不點這個連結就完成。
資料外洩通常要三個條件同時成立:AI 看得到機密、讀了不可信的內容、又有辦法把東西送出去。ChatGPT 的 Lockdown Mode 拿掉的是第三個條件,但被藏在網頁或檔案裡的指令仍可能讓回答出錯。處理敏感資料前,先確認這段對話沒有三樣都湊齊。